「ユミルリンク」「Cuenote(キューノート)」と聞いても、ほとんどの方はピンとこないと思います。ところが、この会社の情報漏洩で、JRの新幹線予約、りそな銀行、ガンダムベース、アニメイト、毎日新聞、野村證券、hontoなどのメールを受け取っていた人が、次々に対象になっています。
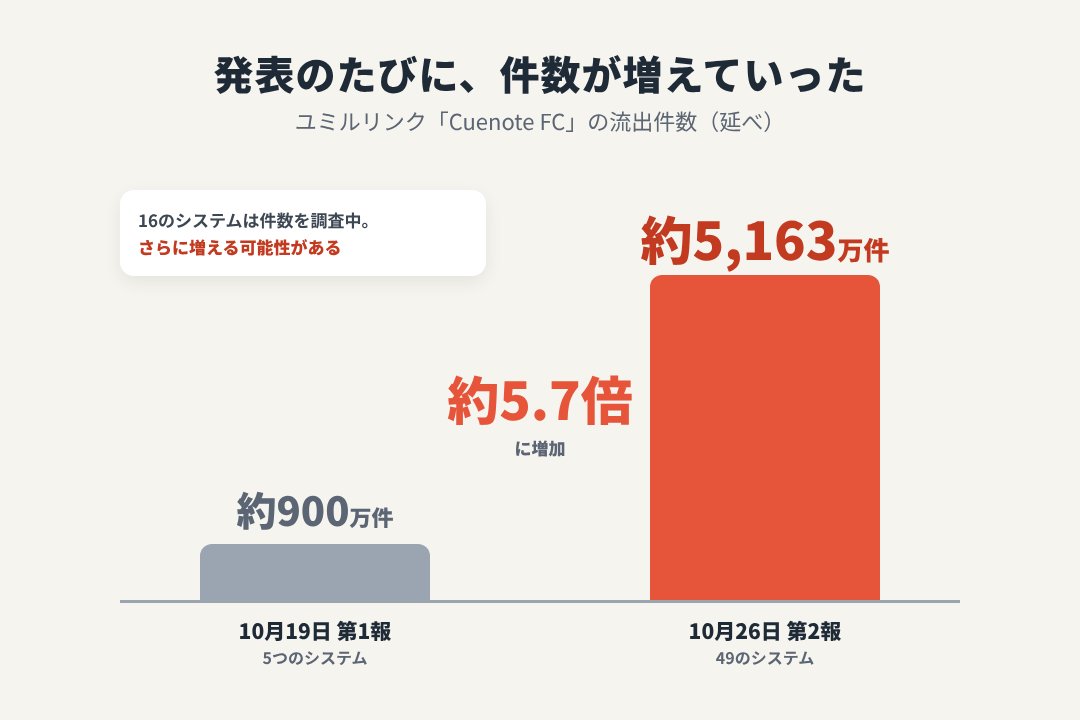
ユミルリンクは、企業がメールマガジンやお知らせを送るためのメール配信サービス「Cuenote FC」を運営しています。10月26日の発表では、不正アクセスによって流出した情報は延べ約5,163万件にのぼり、最初の発表の約900万件から大きく増えました。
この記事では、なぜ聞いたことのない会社の漏洩で自分が対象になるのか、どの企業が影響を発表しているのか、そして「いつものメルマガ」を装った詐欺の見分け方について、くわしく解説してまいります。
この記事のポイント
- メール配信サービス「Cuenote FC」から、延べ約5,163万件のメールアドレスなどが流出
- このサービスでメールを送っていた企業のメルマガやお知らせの登録者が対象。ユミルリンクを知らなくても対象になりうる
- JR東海・JR西日本・JR九州(EX予約・スマートEX)、りそなグループの3銀行、ガンダムベース、アニメイト、毎日新聞、野村證券、hontoなどが影響を発表
- 銀行のメールの登録者も対象。銀行を名乗る詐欺メールには、とくに注意
- 漏れたのは主にメールアドレス。「どの会社のメールを受け取っていたか」も分かるため、その会社を名乗る詐欺メールに注意
- ユミルリンクのドメインを悪用した、セゾンカードを装う詐欺メールも確認されている
24時間LINEで無料相談
何が起きたのか
| 10月16日 | 早朝、社員が一部のシステムへの不正アクセスに気づく |
|---|---|
| 10月19日 | 第1報。5つのシステムで、メールアドレスを含む延べ約900万件が流出したと試算 |
| 10月25日〜26日 | 新たに42のシステムでデータが持ち出された記録を確認し、各社に連絡 |
| 10月26日 | 第2報。流出は49のシステムで延べ5,162万8,280件に。各社が相次いで影響を公表 |
| 10月27日〜28日 | りそなグループの3銀行、ガンダムベース、アニメイト、インプレスなどが、新たに影響を発表 |
ユミルリンクによると、攻撃者はプログラムの脆弱性(セキュリティ上の弱点)を突いて、サポートや品質管理の担当者のログイン情報を手に入れ、不正なプログラムを仕込んでデータベースからデータを持ち出しました。同じログイン情報を使って、ほかのシステムにも入り込もうとしていたことが分かっています。
- 不正アクセスを試みられたシステムは81。そのうち49のシステムで、データの持ち出しを確認
- 16のシステムは件数を調査中で、今後さらに増える可能性がある
- 件数は「延べ」で、同じ人やメールアドレスが重なって数えられている
- 顧客管理の仕組み「Cuenote BASE」からも、契約先の会社名・担当者名・電話番号・メールアドレスが190件流出
10月26日時点で、流出した情報が悪用されたり、公開されたりしたことは確認されていないとしています。
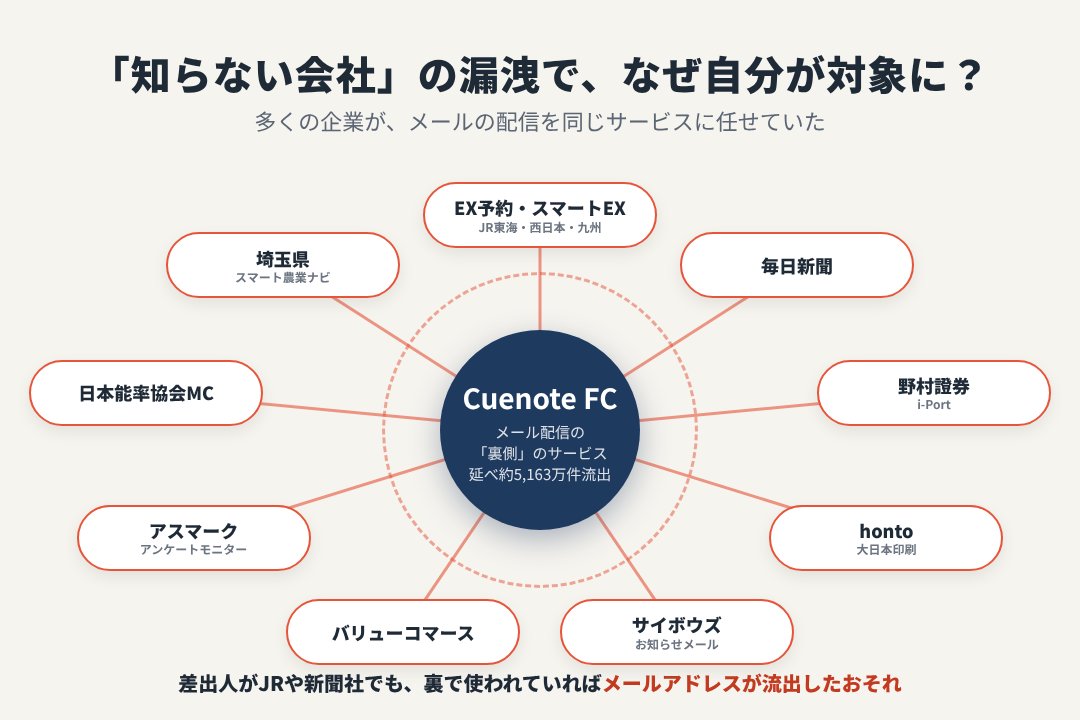
聞いたことのない会社なのに、なぜ自分が対象になるのか
Cuenote FCは、企業がメールマガジンやお知らせをまとめて送るための「裏側」のサービスです。私たちが受け取るメールの差出人は、JRや新聞社、証券会社などの名前になっていても、実際の配信にはCuenote FCが使われていることがあります。
そのため、Cuenote FCのシステムには、各社のメール登録者のメールアドレスなどが保管されていました。今回は、そこからまとめて流出したため、ユミルリンクを知らなくても、その会社のメールを受け取っていれば対象になりうるのです。
ユミルリンクの情報漏洩で対象になったサービス一覧
ユミルリンクは、影響を受けた企業の一覧を公表していません。各社がそれぞれ発表しており、一般の利用者が多い主なサービスは次のとおりです。くわしい内容は、このあとサービスごとに解説します。
| サービス | 漏れた主な情報 |
|---|---|
| スマートEX・エクスプレス予約(JR東海・JR西日本・JR九州) | メールアドレス、会員ID、カタカナの氏名、会員の種類 |
| りそな銀行・埼玉りそな銀行・関西みらい銀行 | メールアドレス、メール配信用の管理番号 |
| ガンダムベース(THE GUNDAM BASE MEMBERS) | メールアドレス、バンダイナムコIDの内部識別子 |
| アニメイト通販・ポケットドラマCD | メールアドレス、性別、都道府県、会員コード |
| honto(大日本印刷) | 氏名、メールアドレス、内部識別番号 |
| 毎日新聞 | ニュースやイベント案内の受信者のメールアドレス |
| 野村證券(i-Port) | i-Portに関するメールアドレスなど |
どのサービスでも、パスワードとクレジットカード情報は含まれていないとされています。
サービスごとの対象者と、届くおそれがある詐欺メール
漏れたのは主にメールアドレスですが、詐欺グループにとっては「この人は、このサービスのメールを受け取っている」と分かることに価値があります。サービスごとに、どんな詐欺メールが届きやすいかも合わせて解説します。
スマートEX・エクスプレス予約(JR東海・JR西日本・JR九州)の情報漏洩
- 対象になる人:Cuenote FCを使って送られたメールを受け取った会員。宣伝のメールや、地震の影響で予約した列車の時刻が変わったことを知らせるメールなどが含まれます。JRには約17万件と報告されており、件数は確認中です
- 漏れた情報:メールアドレス、会員ID、カタカナの氏名、会員の種類
- 含まれない情報:クレジットカード情報など
- 会社からの連絡:対象者には、メールなどで個別に連絡するとしています
届くおそれがある詐欺メール:会員IDとカタカナの氏名まで分かっているため、「〇〇様(会員ID:〜)」のように、本物とほとんど同じ書き出しのメールを作れてしまいます。実際に「列車の時刻変更」のお知らせが送られていたので、「運休・時刻変更にともなう払い戻しの手続き」「予約が自動で取り消されます」といったメールには、とくに注意が必要です。
確かめ方:予約の内容や払い戻しは、メールのリンクではなく、スマートEX・エクスプレス予約の公式アプリか、自分で開いた公式サイトで確かめてください。
りそな銀行・埼玉りそな銀行・関西みらい銀行の情報漏洩
- 対象になる人:3つの銀行が、お知らせメールの配信に使っていた仕組みに登録されていた顧客。件数は確定していません
- 漏れた情報:メールアドレスと、メール配信のために付けた管理番号。管理番号だけでは個人を特定できないとしています
- 含まれない情報:口座番号、暗証番号、パスワード、クレジットカード情報など、お金の取引に関わる情報
- 経緯:3行は10月21日、ユミルリンクから「りそなの顧客情報は含まれていない」と説明を受けていました。ところが、10月26日の追加の調査で、情報が持ち出された可能性が高いと分かりました
届くおそれがある詐欺メール:銀行を名乗る詐欺メールは、被害がいちばん大きくなりやすいものです。「お取引を一時制限しました」「お客さま情報の確認が必要です」といったメールで偽のログインページに誘導し、ネットバンキングのIDやパスワード、ワンタイムパスワードを入力させて、口座のお金を送金されてしまいます。今回の漏洩に便乗した「情報漏洩のお詫びと補償のご案内」のようなメールも考えられます。
確かめ方:3行は、銀行がメールでパスワードや暗証番号を聞くことはないとしています。ネットバンキングには、りそなグループアプリか、ブックマークから自分で開いた公式サイトでログインしてください。
ガンダムベース(THE GUNDAM BASE MEMBERS)の情報漏洩
- 対象になる人:「THE GUNDAM BASE MEMBERS」に登録していた人。346,247件。退会した人など、個別に連絡できない人がいることも示されています
- 漏れた情報:メールアドレスと、バンダイナムコIDを管理するための内部の識別子
- 含まれない情報:氏名、住所、購入履歴、ログインパスワード、クレジットカード情報
- 会社からの連絡:バンダイナムコエンターテインメントとBANDAI SPIRITSは、対象者にあらためて連絡するとしています
ガンダムベースの会員サービスは、メールの送信に「バンダイナムコID」の仕組みを使っていました。その委託先がユミルリンクだったため、今回の対象になりました。
届くおそれがある詐欺メール:人気のガンプラは、品薄や抽選での販売が多く、「当選」「再販」の知らせを待っている人がたくさんいます。「限定ガンプラの抽選に当選しました。〇日までに購入手続きをしてください」「再販の先行予約のご案内」といったメールで偽の通販サイトに誘導し、カード情報を入力させる手口に注意してください。期限を区切って急がせるメールは、とくに危険です。
確かめ方:抽選の結果や予約は、メールのリンクではなく、自分で開いたガンダムベースやバンダイナムコIDの公式サイトで確かめてください。
アニメイト(アニメイト通販・ポケットドラマCD)の情報漏洩
- 対象になる人:アニメイト通販か、ポケットドラマCDのメールマガジンに登録していた人。件数は調査中です
- 漏れた情報:メールアドレス、性別、住んでいる都道府県、アニメイトの会員コード
- 含まれない情報:氏名、住所、年齢、電話番号、クレジットカード情報、パスワード
- 経緯:10月20日の時点では、アニメイトのメルマガ登録者に影響はないと報告されていました。10月27日になって、ユミルリンクから情報が取られたと連絡がありました
届くおそれがある詐欺メール:会員コードが漏れているので、会員コード入りの本物らしいメールが作れます。アニメイト通販は、予約商品や特典付きの商品を買う人が多いサービスです。「予約商品のお支払い期限が過ぎています」「特典の引き換え手続き」「ポイントがまもなく失効します」といったメールに注意してください。
確かめ方:予約や注文の状況、ポイントは、アニメイト通販に自分でログインして、マイページで確かめてください。
honto(大日本印刷)の情報漏洩
- 対象になる人:hontoのメールマガジンの受け取りを許可していた人。件数は調査中です
- 漏れた情報:氏名、メールアドレス、システム内部の識別番号
- 含まれない情報:パスワード、クレジットカード情報、購入履歴
- 会社からの連絡:対象者に個別に連絡するとしています。問い合わせは、hontoお客様センター(0120-29-1815、10時〜18時、土日祝などを除く)
届くおそれがある詐欺メール:今回のサービスの中では珍しく、漢字の氏名まで漏れています。「〇〇様」と本名入りで届くと、本物だと思いやすくなります。「hontoポイントの有効期限のお知らせ」「アカウントの利用停止」「電子書籍のご購入確認」といったメールに注意してください。
毎日新聞の情報漏洩
- 対象になる人:毎日新聞のニュースやイベントの案内、ニュースレターのメールを受け取っていた人。報道では2,328件です
- 漏れた情報:メールアドレスなど
届くおそれがある詐欺メール:「デジタル版の購読料のお支払いが確認できません」「イベントの参加費のお支払い」といった、お金の支払いを求めるメールに注意してください。
野村證券(i-Port)の情報漏洩|一般の証券口座は対象?
- 対象になる人:「i-Port」の加入者向けのメールに関わる人。i-Portは、金融機関などに向けた資産の管理ツールです
- 漏れた情報:メールアドレスなど
- 含まれない情報:ポートフォリオ(資産の内訳)の情報、証券口座の情報
野村證券の発表は「i-Port」についてのもので、個人で証券口座を持っている人の、ふつうのメールについては触れていません。野村證券に口座があるだけで、今回の対象になるわけではないと考えられます。
ただし、野村證券を名乗る詐欺メールは、今回の件と関係なく、以前から多く出回っています。「お取引の制限」「本人確認」をかたるメールのリンクは開かず、ログインは公式アプリか、自分で開いた公式サイトからにしてください。
そのほかに影響を発表している企業・団体
| インプレス | メールマガジンの登録者のメールアドレス。一部は氏名や会社名も。件数は調査中 |
|---|---|
| NTTPCコミュニケーションズ | サービスの利用者のメールアドレスなど |
| アイスタイル | メール配信のシステムに、不審な外部からのアクセスの形跡。影響の範囲は調査中 |
| サイボウズ | お知らせメールの送信先のメールアドレス |
| バリューコマース | メール配信に登録している顧客の情報 |
| 日本能率協会マネジメントセンター | Cuenoteのサービスで扱っていた一部の情報 |
| アスマーク | 顧客や取引先、アンケートモニターへのメール配信のデータ |
| 埼玉県 | スマート農業の情報サイトのメール登録者など669件のおそれ |
このほか、影響を調べている、または念のためメールの配信を止めている企業もあります。発表は今後も増える可能性があります。
※SBI新生銀行は、自社の環境は影響を受けておらず、情報の流出は確認されていないとしています。
※JR東日本の「えきねっと」の情報漏洩(10月9日発表)は、別の会社への不正アクセスが原因で、今回の件とは関係ありません。
自分が対象になっているかの確かめ方
- 受け取っているメルマガやお知らせメールを思い出す:上のサービスのメールを受け取っている場合は、その会社の公式サイトのお知らせを確認しましょう
- 各社からの個別の連絡を確認する:JRなど、対象者に個別にメールで連絡している企業もあります。ただし、連絡に見せかけた詐欺メールもありえるので、内容は公式サイトやアプリで確かめてください
- 一覧にない会社でも、対象の可能性はある:影響を受けたすべての企業が分かっているわけではありません
「いつものメルマガ」を装った詐欺に注意
今回漏れたのは、主にメールアドレスです。一見、被害は小さそうに思えますが、注意したいのは、「誰が、どの会社のメールを受け取っているか」がセットで漏れていることです。
たとえば、新幹線のEX予約のメールを受け取っている人には、EX予約を名乗る詐欺メールを送れば、本物だと思わせやすくなります。ふだんから届いているメルマガと同じ差出人名、同じような見た目のメールが届くと、見分けるのはさらに難しくなります。
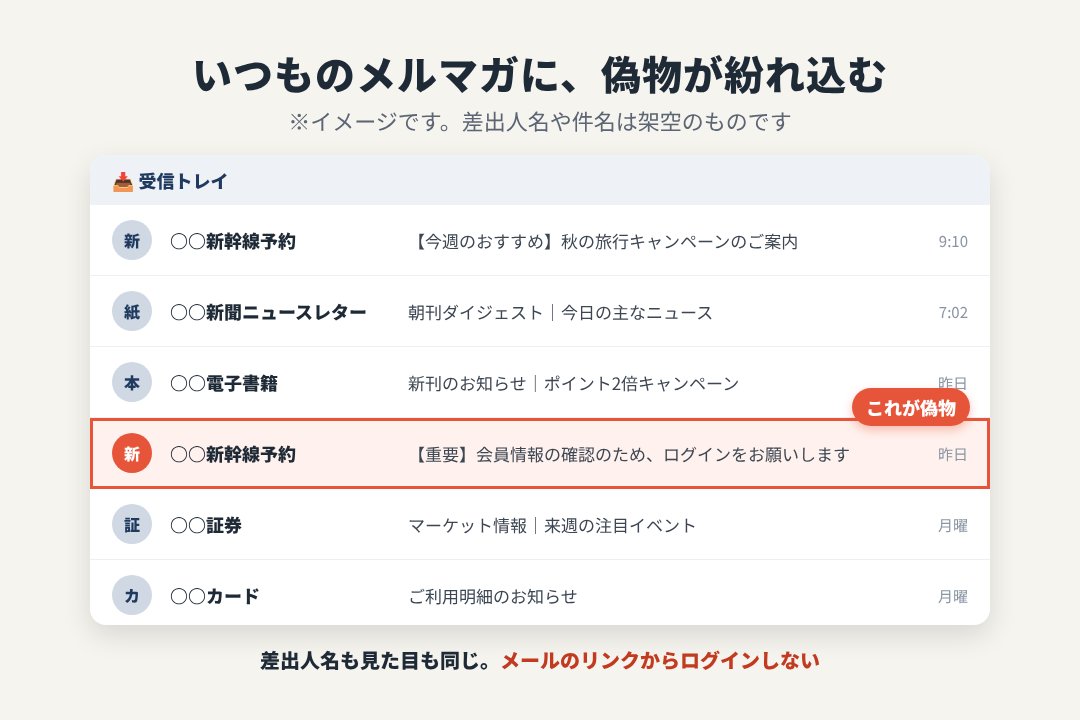
特に、次のような内容に注意してください。
- 「会員情報の確認のため、ログインしてください」:予約サイトや証券会社、電子書籍サービスを装い、偽のログインページでIDやパスワードを入力させるもの
- 「ご予約・ご注文の内容に問題があります」:予約や購入の手続きを装い、カード情報を入力させるもの
- 「情報漏洩のお詫び」「対象者のご確認」:漏洩の連絡を装い、偽のページに誘導するもの
ユミルリンクのドメインを悪用した詐欺メールも
ユミルリンクは、同社のドメイン(メールアドレスの「@」より後ろの部分)を悪用して、ほかの会社になりすました詐欺メールが送られていると注意を呼びかけています。確認されている例は、セゾンカードを装ったもので、件名は「ご利用確認のお願い」「利用内容確認のご依頼」などです。今回の不正アクセスとの関係は確認されていません。
本物の配信サービスのドメインから送られているため、迷惑メールのフィルターをすり抜けやすいおそれがあります。差出人のアドレスだけで本物と判断しないでください。
本物と見分けるポイント
「いつものメルマガだから大丈夫」と思わない
差出人名や見た目がいつもと同じでも、本物とは限りません。しばらくの間は、メルマガやお知らせのメールの中のリンクからログインしないようにしましょう。
ログインは、公式アプリやブックマークから
予約や会員情報の確認が必要なときは、メールのリンクではなく、公式アプリや、ブックマーク・検索から自分で開いた公式サイトを使ってください。
パスワードやカード情報を求めるメールは疑う
今回漏れたとされる情報に、パスワードやカード情報は含まれていません。「漏洩したのでパスワードやカード番号を入力して」というメールは、詐欺を疑いましょう。
対象の人が今やること
- 受け取っているメルマガの会社の発表を確認する:対象になっていないか、公式サイトのお知らせで確かめる
- パスワードの使い回しをやめる:パスワードは漏れていないとされていますが、同じパスワードを複数のサービスで使っている場合は、この機会に別々のものに変える
- 2段階認証をオンにする:予約サイトや証券会社、ネットのサービスで設定しておく
- 使っていないメルマガは解除する:解除は、メールのリンクではなく、公式サイトの会員ページから行う
情報を入力した・お金を払ってしまった場合は?
- IDやパスワードを入力した場合は、すぐに本物のサイトでパスワードを変更する。同じパスワードを使っているほかのサービスも変更する
- カード情報を入力した場合は、すぐにカード会社に連絡して、カードの利用を止めてもらう
- カードの利用明細を確認し、身に覚えのない請求がないか確かめる
- お金を払ってしまった場合は、警察相談専用電話「#9110」や最寄りの警察署に相談する
まとめ
- メール配信サービス「Cuenote FC」への不正アクセスで、延べ約5,163万件のメールアドレスなどが流出した
- このサービスでメールを送っていた企業の登録者が対象。JR(EX予約・スマートEX)、りそなグループの3銀行、ガンダムベース、アニメイト、毎日新聞、野村證券、hontoなどが影響を発表している
- 銀行のメールの登録者も対象。ネットバンキングは、メールのリンクではなく公式アプリやブックマークから使う
- 「どの会社のメールを受け取っているか」が分かるため、その会社を名乗る詐欺メールに注意
- ユミルリンクのドメインを悪用した、セゾンカードを装う詐欺メールも確認されている
- しばらくは、メルマガのリンクからログインせず、公式アプリやブックマークを使う
影響を発表する企業は、これからも増える可能性があります。ふだん受け取っているメルマガの会社の発表を、ときどき確認するようにしましょう。
相談・報告先
- 警察相談専用電話「#9110」:詐欺かどうか不安なとき、被害に遭ったかもしれないときに相談できます。
- 消費者ホットライン「188」:最寄りの消費生活センターを案内してもらえます。
- フィッシング対策協議会:迷惑メールフォルダーに入らずに届いたフィッシングメールは、リンクをクリックせずに info@antiphishing.jp へ転送して報告できます。
参考
- ユミルリンク「Cuenote」不正アクセスに関するお知らせ
- INTERNET Watch:JR東海、りそなグループらが相次ぎ発表
- マイナビニュース:被害企業一覧(2026年10月28日)
- 電ファミニコゲーマー:アニメイトのメルマガ登録者の情報漏えい
- INTERNET Watch(2026年10月26日)
- セキュリティ対策Lab(影響企業の一覧)
- ScanNetSecurity(第1報)
- JR東海・JR西日本・JR九州の発表(PDF)
24時間LINEで無料相談