※この記事は、2026年10月15日と10月20日にソースネクストが公表した内容をもとにしています。最新の情報は、ソースネクストの公式発表をご確認ください。
ソフトの購入やユーザー登録で「ソースネクストID」を作ったことがある方の中には、ソースネクストの情報漏洩のニュースを見て、不安に感じている方もいるのではないでしょうか。
ソースネクストによると、不正アクセスによって、最大2,251万9,960件の会員情報が流出したおそれがあります。漏れた情報にはパスワードも含まれ、パスワードはそのまま読み取れる形だったことが分かっています。
この記事では、何が漏れたのか、今すぐやるべきこと、そしてこのあと届くおそれがある詐欺メール・SMSの見分け方について解説してまいります。
24時間LINEで無料相談
何が起きたのか
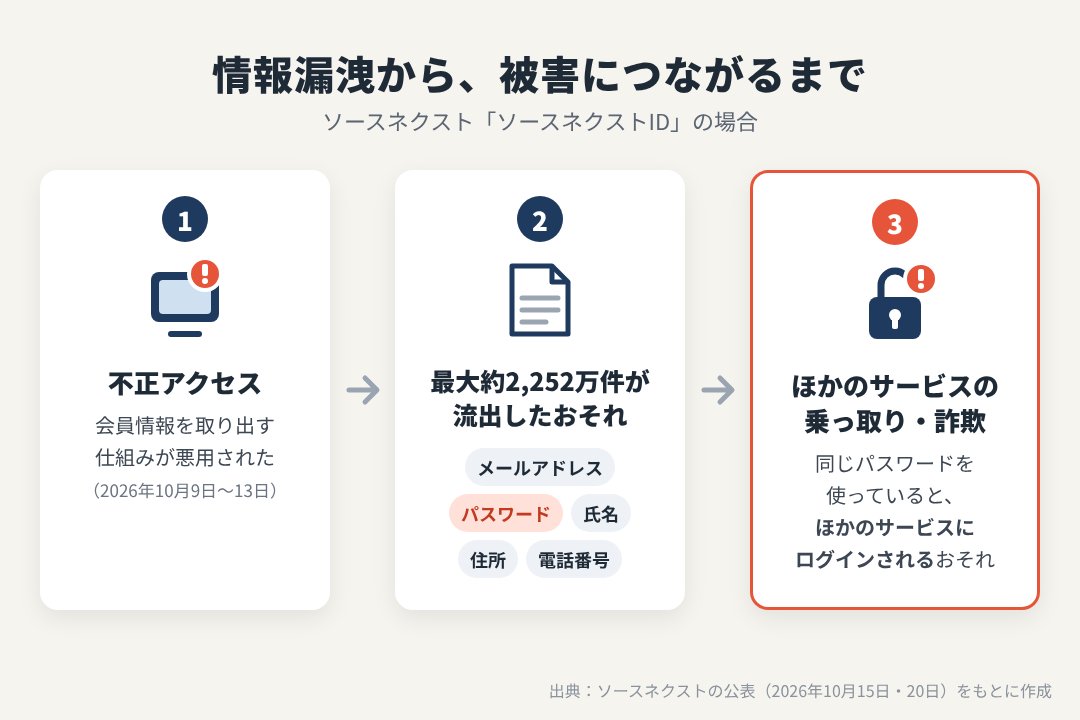
ソースネクストの会員サービス「ソースネクストID」で、会員情報を取り出すための仕組み(API)が第三者に悪用され、登録者の情報が外部に流出したおそれがあります。
| 対象のサービス | ソースネクストID(製品の購入、ユーザー登録、サポート、マイページなどで使う会員ID) |
|---|---|
| 不正アクセスの期間 | 2026年10月9日 10時ごろ〜10月13日 13時36分 |
| 不正アクセスの確認 | 2026年10月13日 9時ごろ。同日13時36分に対応を完了 |
| 公表 | 2026年10月15日 |
| 追加の公表 | 2026年10月20日(パスワードが読み取れる形で漏れていたことを公表) |
漏れたおそれがある情報
ソースネクストは、次の情報が流出したおそれがあるとしています。登録の内容によって、含まれる情報は人それぞれです。
| 件数 | 最大2,251万9,960件 |
|---|---|
| ログイン情報 | メールアドレス、パスワード |
| 個人の情報 | 氏名(フリガナ)、住所、性別、電話番号、FAX番号、生年月日 |
| 勤務先の情報 | 会社名、役職、部署 |
| 利用の情報 | 契約しているサービス、登録日、最終ログイン日など |
クレジットカード情報は、今回のシステムに保存されていなかったため、漏れていないとされています。
一方で、パスワードについては、10月20日の追加の公表で、そのまま読み取れる形で漏れていたことが分かりました。ソースネクストIDのパスワードはすでにリセットされているため、漏れたパスワードでソースネクストIDにログインされることはないとされています。
自分が対象になっているかの確かめ方
対象になるのは、ソースネクストIDに登録している方です。ソースネクストのソフトを買ったり、ユーザー登録をしたりしたときに、IDを作っている場合があります。
ソースネクストは、対象の方に順番に個別の連絡をするとしています。「IDを作ったかどうか覚えていない」という方は、メールの受信箱で「ソースネクスト」と検索し、過去に登録や購入のメールが届いていないか確かめてみてください。
今すぐやること:同じパスワードを変更する
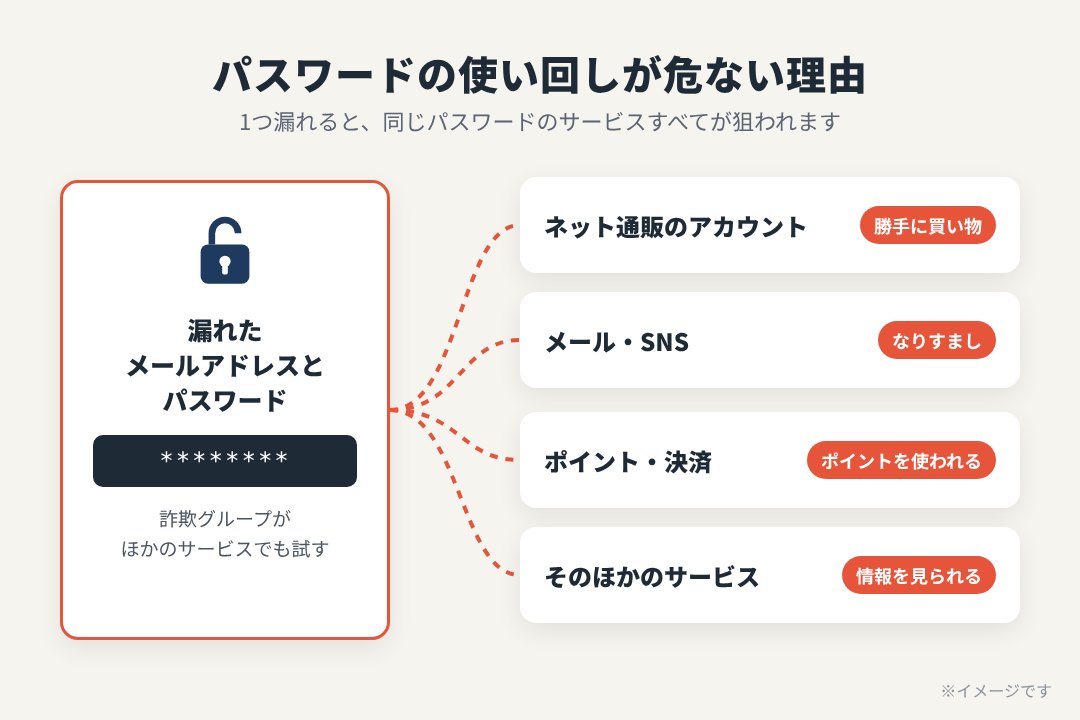
今回いちばん気をつけたいのは、ソースネクストIDと同じメールアドレス・パスワードを、ほかのサービスでも使っている場合です。
漏れたメールアドレスとパスワードの組み合わせは、詐欺グループがネット通販やメール、SNSなどで試し、ログインを狙うことがあります。ソースネクストIDのパスワードはリセットされていても、ほかのサービスのパスワードはそのままです。
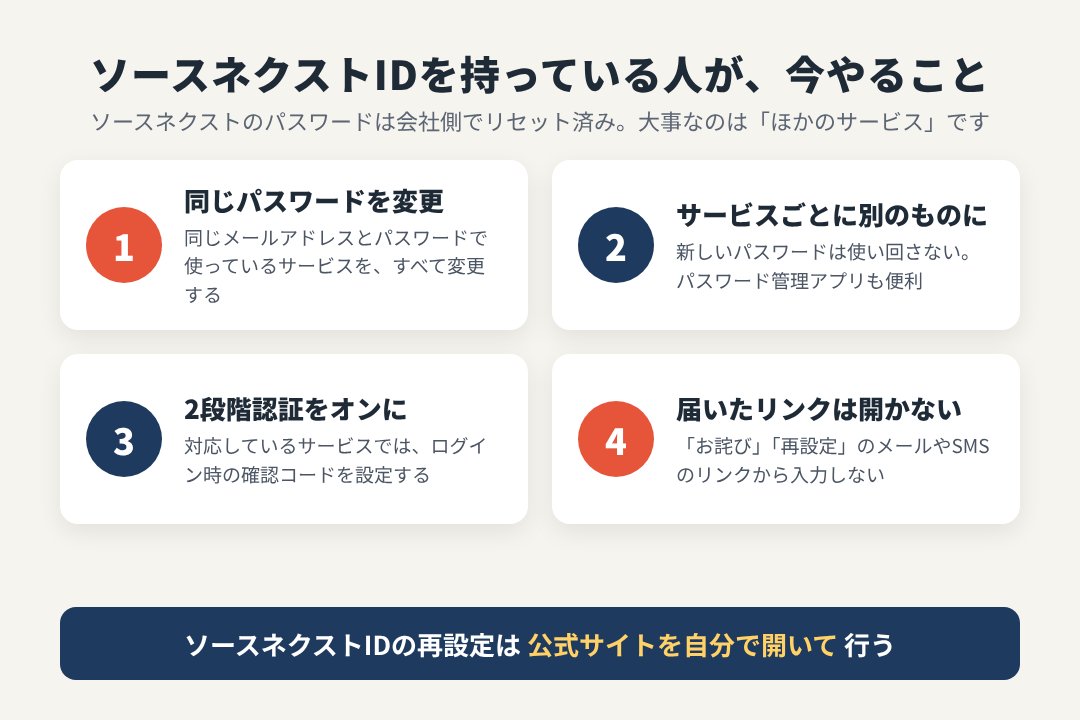
- 同じパスワードを使っているサービスは、すべてパスワードを変更する
- 新しいパスワードは、サービスごとに別のものにする
- 2段階認証(ログイン時の確認コード)に対応しているサービスは、設定しておく
- ネット通販やポイントの利用履歴に、身に覚えのないものがないか確かめる
ソースネクストIDを使い続ける場合は、次にログインするときにパスワードの再設定が必要です。再設定は、メールのリンクからではなく、ソースネクストの公式サイトを自分で開いて行ってください。なお、公表の直後は再設定のページや問い合わせ窓口が混み合い、つながりにくくなっていました。
このあと届くおそれがある詐欺メール・SMS
今回漏れたおそれがある情報には、メールアドレスや電話番号、住所に加えて、氏名や勤務先、契約しているサービスまで含まれています。詐欺グループがこの情報を手に入れると、本物らしく見えるメッセージを作りやすくなります。
ソースネクストも、同社や関係者を装ったフィッシングメールや、不審なSMS・電話・郵便物に注意するよう呼びかけています。特に、次のような内容には注意してください。
- 「パスワードの再設定が必要です」:再設定を口実に、偽のログインページへ誘導するもの
- 「情報漏洩のお詫びとして補償します」:お詫びや返金を口実に、口座情報やカード情報を聞き出そうとするもの
- 「ご契約中のサービスの更新ができません」:契約の更新や支払いを装い、カード情報を入力させるもの
- ソースネクストを名乗る電話や郵便物:本人確認を口実に、個人情報やカード番号を聞き出そうとするもの
実際に届いている連絡・被害の報告
2026年10月27日時点の情報
- ソースネクストは、10月15日から対象の方に順番に、お詫びとパスワード再設定の案内メールを送っています。メールアドレスを登録していない方には、郵送で連絡する予定です(公式のよくある質問)。本物のお知らせも届くため、偽物と見分けにくい状況です。
- 封じ込めたあとの不正アクセスは、確認されていないとしています。漏れた情報を悪用した詐欺メールや被害の報告は、当サイトで調べた範囲では、今のところ見つかっていません。
- 案内メールが届いたら、メールの中のリンクは使わず、ソースネクストの公式サイトを自分で開いて再設定してください。電話で確かめたいときは、公式サイトに載っているカスタマーセンター(0120-035-116、10時〜18時)に問い合わせできます。
新しい報告が出たら、この項目に追記します。
本物と見分けるポイント
「自分の名前や契約内容が書いてある」は本物の証拠にならない
今回は、氏名や勤務先、契約しているサービスまで漏れたおそれがあります。メッセージに自分の名前や、実際に使っている製品名が書かれていても、それだけで本物だと判断しないでください。
リンクからログインやパスワードの再設定をしない
「再設定はこちら」といったリンクから、パスワードやカード情報を入力するのはやめましょう。再設定や契約の確認は、ブックマークや検索から、ソースネクストの公式サイトを自分で開いて行ってください。
「お詫び」「補償」「返金」の連絡は特に疑う
情報漏洩のあとには、お詫びや補償を装った詐欺が増えます。口座番号やカード番号、暗証番号を聞かれたら、まず詐欺を疑ってください。
電話番号は、自分で調べた公式の番号にかけ直す
電話で本人確認や支払いを求められたら、その場で答えずに切りましょう。気になる場合は、ソースネクストの公式サイトに載っている窓口に、自分から問い合わせてください。
このメッセージが届いたらどうすればいい?
- メールやSMSのリンク・添付ファイルは開かない
- 返信や折り返しの電話をしない
- パスワードの再設定や契約の確認は、ソースネクストの公式サイトを自分で開いて行う
- 迷惑メールフォルダーに入らずに届いたフィッシングメールは、フィッシング対策協議会に報告する
情報を入力した・お金を払ってしまった場合は?
- 偽のページにパスワードを入力した場合は、すぐに本物のサイトでパスワードを変更する。同じパスワードを使っているほかのサービスも変更する
- カード情報を入力した場合は、すぐにカード会社に連絡して、カードの利用を止めてもらう
- カードの利用明細を確認し、身に覚えのない請求がないか確かめる
- お金を払ってしまった場合は、警察相談専用電話「#9110」や最寄りの警察署に相談する
まとめ
- ソースネクストIDから、最大約2,252万件のメールアドレス・パスワード・氏名・住所などが流出したおそれがある
- パスワードはそのまま読み取れる形で漏れていた。ソースネクストIDのパスワードはリセット済み
- クレジットカード情報は漏れていないとされている
- 同じパスワードを使っているほかのサービスは、すぐに変更する
ソースネクストIDを作ったことがある方は、まずほかのサービスのパスワードを見直してください。そのうえで、しばらくの間は「再設定」「お詫び」「補償」を名乗るメッセージに特に注意し、手続きは必ず公式サイトを自分で開いて行いましょう。
相談・報告先
- ソースネクストの公式発表:当社サイトへの不正アクセスによるお客様情報流出のお詫びとお知らせ
- 警察相談専用電話「#9110」:詐欺かどうか不安なとき、被害に遭ったかもしれないときに相談できます。
- 消費者ホットライン「188」:最寄りの消費生活センターを案内してもらえます。
- フィッシング対策協議会:迷惑メールフォルダーに入らずに届いたフィッシングメールは、リンクをクリックせずに info@antiphishing.jp へ転送して報告できます。
参考
24時間LINEで無料相談