GMOインターネットが提供する「お名前.com デスクトップクラウド」で不正アクセスが発生し、利用者のFX口座で身に覚えのない取引が報告されています。GMOはサービスのシステムに問題があったこと、利用者の情報が外部に持ち出されたことを認めています。
攻撃者を名乗る人物らは、日本語の専用サイトで犯行声明や金銭要求を公開し、10月27日正午には利用者のものと称する個人情報を掲載しました。その後、このサイトは10月28日午前4時ごろにドメインが停止され、見られない状態になっています。ただし、攻撃者が持ち出したとする情報が消えたわけではなく、別のサイトで公開が再開されるおそれも残っています。
この記事では、GMOが確認した事実と攻撃者側の主張を分けながら、声明に書かれていた内容、利用者が今やるべきこと、補償制度、そして「被害回復」「補償」をかたる便乗詐欺の危険性を解説します。攻撃者サイトの声明も、個人情報を公開しない形で一部紹介します。
24時間LINEで無料相談
対象になるのは誰?
対象は、GMOの「お名前.com デスクトップクラウド」を契約していた方です。
このサービスは、FXの自動売買ソフト(MT4・MT5)を24時間動かすために借りる、ネット上のWindowsパソコン(VPS)です。利用者の多くは、さまざまなFX会社の口座を持つ個人のトレーダーです。
- FXをしていても、このサービスを使っていなかった方は、直接の対象ではありません
- お名前.comでドメインを管理しているだけの方も、今回の発表の対象には入っていません。GMOは、影響はこのサービスに限られ、グループのほかのサービスへの影響は確認されていないとしています
ただし、GMOやお名前.comを名乗る偽の連絡は、利用者以外にも届くおそれがあります。後半の「補償や被害回復をかたる詐欺に注意」もあわせてご確認ください。
これまでの経過
| 10月19日 | 利用者からの問い合わせを受けて、GMOが調査を始める |
|---|---|
| 10月20日 | サーバーに不正なプログラムが置かれていたことを確認。新規の申し込みと管理画面を停止 |
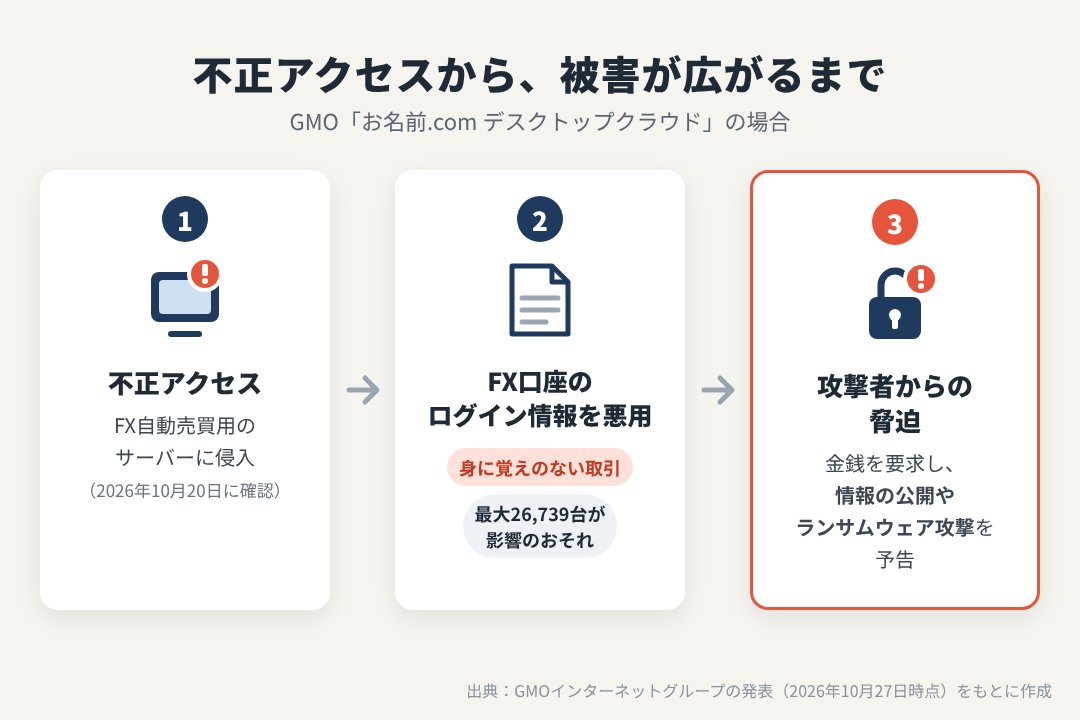
| 10月21日 | 全プランのサーバーを順番に停止(第1報)。攻撃者から約80億円を要求する脅迫メールが届く。利用者から「身に覚えのない取引があった」という報告が寄せられる |
| 10月22日 | FX口座のログイン情報が悪用されたおそれがあると公表(第2報)。警察に相談 |
| 10月23日 | 影響を受けたおそれがあるサーバーは最大26,739台と公表(第3報) |
| 10月24日 | 利用者の情報が外部に持ち出されたことを確認。不正取引の損失の補償と、全利用者への見舞金5,000円を発表。攻撃者の要求には応じない方針を表明し、政府の関係機関に「能動的サイバー防御」の適用を要請(第4報)。利用者に、自分のパソコンのウイルスチェックやパスワード変更を呼びかけ(第5報) |
| 10月25日 | 利用者に、パソコンの調査への協力を呼びかけ |
| 10月26日 | 預かったパソコンの解析を始める。攻撃者から「27日12時に利用者の情報を公開し、ランサムウェア攻撃を行う」と予告されていると公表(第6報・第7報) |
| 10月27日 午前 | 利用者に、正午までにデータをバックアップしてパソコンの電源を切るよう呼びかけ(第8報)。ランサムウェアの被害にあった利用者には、同じ性能の新しいパソコンを提供すると発表(第9報) |
| 10月27日 正午 | 攻撃者を名乗る側が、専用サイトに利用者の個人情報と称するものを1人分掲載。「毎日正午に順次公開する」と宣言 |
| 10月27日 午後 | ランサムウェアによる攻撃は確認されていないと発表(第10報)。流出情報の転載・拡散をしないよう警告し、悪質な拡散には法的措置を準備すると表明(第11報) |
| 10月27日 夜 | 情報が公開された顧客への「GMO特別お見舞金」(1公開につき上限300万円)と、犯人特定につながる情報への懸賞金(総額上限100万米ドル)を発表。要求には「永久に応じない」と明言(第12報) |
| 10月28日 午前4時ごろ | 犯人サイトのドメインが、ミラーサイトも含めて停止される。GMOは関係事業者と連携して対応したとし、同じようなサイトが新たに作られた場合も、すぐに停止に向けて動くと表明(第13報) |
| 10月28日 正午 | 懸賞金の情報受付が始まる。犯人サイトは停止したままで、予告されていた2人目の情報が同じサイトで公開された様子はない |
分かっていること・まだ分かっていないこと
GMOが公表した、確認済みの事実
- 「お名前.com デスクトップクラウド」のシステムにセキュリティ上の問題があり、第三者による不正アクセスが起きた
- 一部のサーバー環境に不正なプログラムが設置され、利用者情報が外部に持ち出された
- サーバー上のFX・証券口座のログイン情報などが第三者に取得され、不正利用された可能性がある
- 利用者から、取引口座で身に覚えのない操作・取引があったという報告が寄せられている
- 影響を受けた可能性があるサーバーは最大26,739件。ただし、これは不正アクセスや情報流出が確認された件数ではない
- GMOは本サービスのサーバー内に自社の決済情報(クレジットカード情報を含む)を保管していない。ただし、利用者自身がサーバー内に保存した情報は別である
- 預かったパソコンの解析では、10月27日午後の時点で、ランサムウェアによる攻撃は確認されていない
出典:GMO公式発表・第4報/第5報/10月28日の適時開示。
攻撃者が主張しているが、確認されていないこと
- 多数のFX口座を乗っ取り、残高に損害を与えたという主張
- サービスへの接続に使われた利用者の自宅パソコンにも侵入したという主張
- 大量の口座認証情報やブラウザ履歴、その他の個人データを持っているという主張
- 個人情報を今後も公開し、ランサムウェア攻撃を行うという予告
攻撃者のページに数字や一覧が載っていても、それだけで実際の被害総額や漏えいの範囲が証明されるわけではありません。GMOも、攻撃者が公開する内容には事実と異なる情報が含まれるおそれがあるとしています。実際に、後で紹介するとおり、1人目として情報を載せられた人物は、このサービスを使ったことがないと話しています。
攻撃者の犯行声明を詳しく検証|何が公開されていたのか
重要:この章の犯行声明は攻撃者側による一方的な主張です
侵入方法、持っているとするデータ、被害額、公開した個人情報の真偽は、確認されていません。当サイトでは攻撃者サイトへの誘導や、実在する人物の個人情報・口座番号の転載は行いません。画面の資料のうち個人情報を含むものは、実データを使わない再現画像を掲載しています。
攻撃者とみられる人物らは、日本語で作った専用サイトに、GMOへの要求や公開の予告を載せていました。サイトのメニューには「概要」「タイムライン」「送付メール」「破壊済み口座」「被害者」「今後の計画」などの項目が並び、犯行声明だけでなく、被害を示すと称した資料まで見られる構成でした。
つまり、身代金を要求するメールを送るだけでなく、公開サイトそのものを使って、企業と利用者に心理的な圧力をかけるやり方です。以下では、声明の内容を項目ごとに紹介します。
犯人サイトは10月28日に停止|それでも安心はできない
GMOの第13報によると、犯人サイトのドメインは10月28日午前4時ごろ、ミラーサイトも含めて停止されました。GMOは関係事業者と連携して対応したとしています。報道では、海外の事業者による措置とみられています。
ただし、止まったのはサイトの「住所」にあたるドメインです。攻撃者が持ち出したとする情報が消えたわけではなく、別の名前で新しいサイトが作られる可能性があります。GMOも、同じようなサイトが見つかった場合は、すぐに停止に向けて対応するとしています。
SNSでは、停止前に撮られた画面の画像や、新しいサイトのものと称するリンクが出回るおそれがあります。こうした画像やリンクも、開いたり広めたりしないでください。
【重要】声明サイトを見るだけでも二次被害の危険|GMOが強く警告
GMOは10月27日の公式発表で、攻撃者が情報を公開しているサイトにアクセスした人の情報が、攻撃者側に取得されていることを確認したと明らかにしました。公開された情報の真偽を確かめようとして、興味本位でサイトを開くことも危険です。
取得された情報の具体的な範囲は明らかにされていません。GMOは、すでにアクセスした人には、ウイルス対策ソフトなどによるフルスキャンを求めています。サイトが止まった今も、停止前にアクセスした人は、念のためスキャンしておきましょう。
また、公開されたとされる氏名や住所、取引情報などを転載したり、SNSで再投稿したり、掲載先へのリンクを共有したりしないよう求めています。10月28日には、「面白半分」「情報共有のつもり」でも影響は軽く見られないとして、該当する投稿をすぐに削除するよう呼びかけました。問題のある投稿は、内容やURL、アカウントなどを記録してXに通報し、警察にも情報を提供するとしています。悪質なものには、発信者情報の開示請求や損害賠償請求、刑事告訴を含む法的措置をとる方針です。
リンクを貼らなくても、リポストや引用投稿で広めることも控えるよう求めています。被害を防ぐために通報したい場合は、危険なサイトへのリンクや被害者の情報をSNSに出さず、警察などの窓口に伝えてください。
当サイトでも、攻撃者サイトのURLや漏えい情報そのものは掲載しません。詳細はGMO公式発表(第11報)と第13報で確認できます。
10月27日正午の犯行声明|「個人情報を順次公開する」と宣言
10月27日正午に載った声明で、攻撃者側は、GMOが金銭の要求に応じなかったことを理由に、個人情報の公開を始めると宣言しました。
声明では、情報の量が多く分析に時間がかかるため、分析が済んだものから毎日正午に順次公開すると主張し、すべてを公開するには数年かかるとも書いていました。また、インターネットの不特定多数の人だけでなく、対象者の周りの人にも情報が広まることをほのめかしていました。
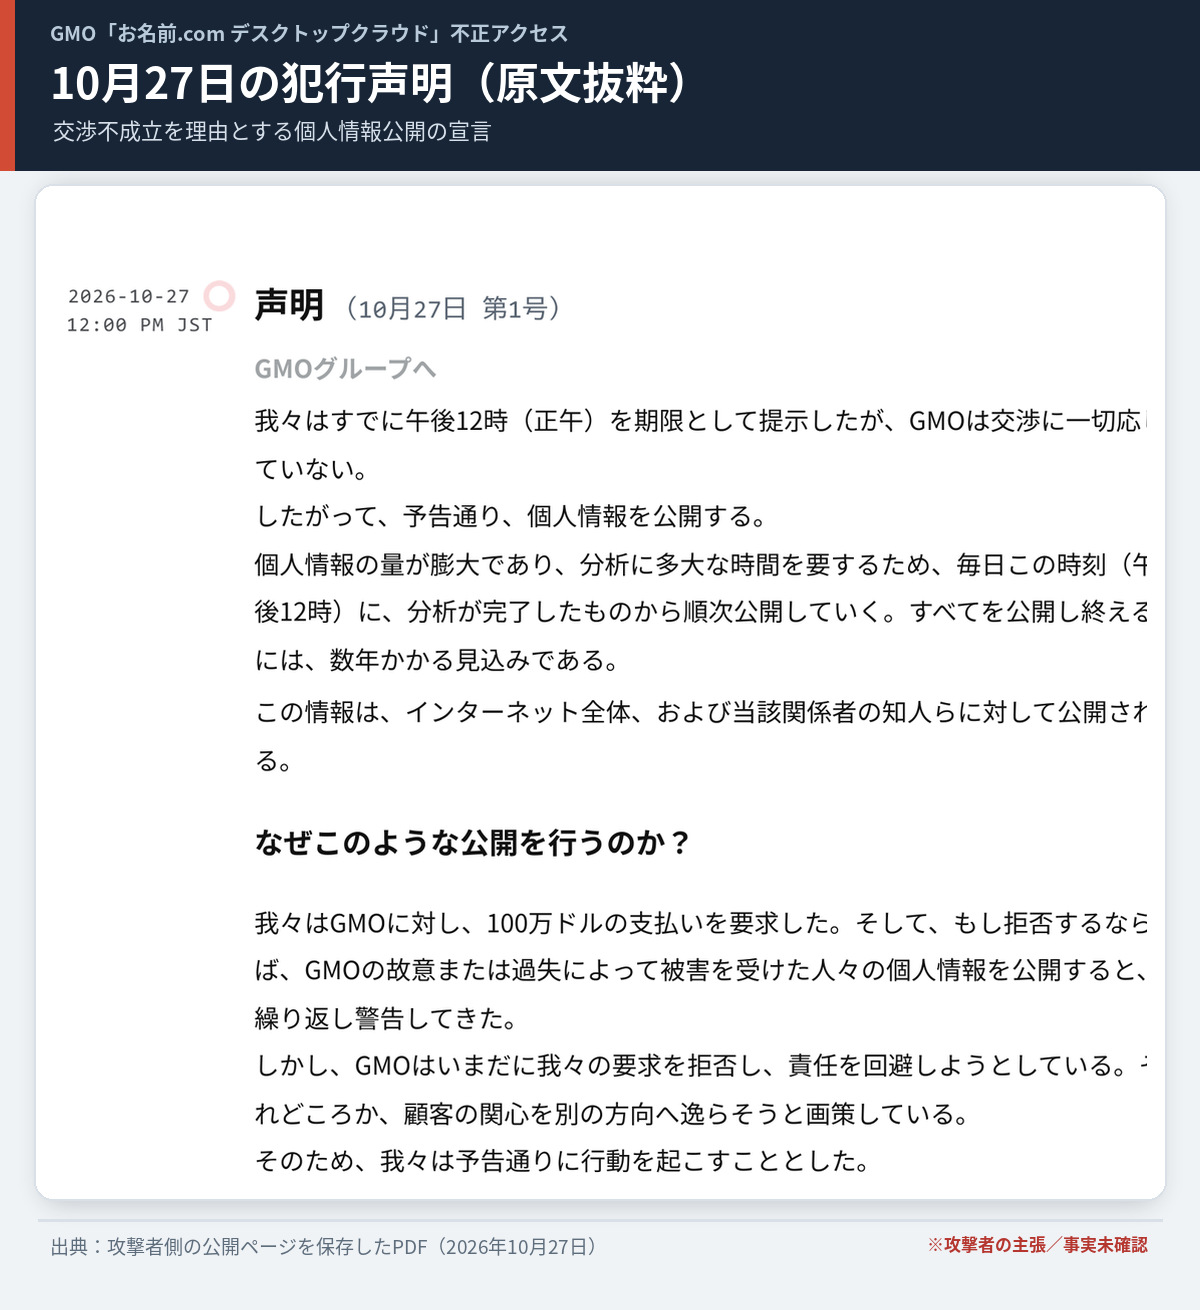
上の画像は、声明から個人情報のない箇所を抜き出したものです。「毎日正午」という具体的な時間をくり返し示し、公開が続くという不安を与えようとしていると読み取れます。
実際には、翌28日の正午は犯人サイトが止まっていたため、同じサイトで2人目の情報が公開された様子はありません。ただし、別のサイトやSNSなど、ほかの方法で公開されるおそれは残っています。
身代金は約80億円から約1億6,000万円へ?要求金額を整理
要求金額は、時期によって違う数字が出ています。GMOは10月21日に受け取った脅迫メールについて、約80億円の要求があったと説明しています。一方、攻撃者側の後日の声明には、100万ドル(約1億6,000万円)を要求したと書かれています。
このため、要求額を下げたという見方がありますが、そうなった経緯や交渉の状況は、攻撃者側の説明だけでは断定できません。
攻撃者は、GMOが要求を受け入れれば活動をやめると主張しています。しかし、支払っても盗まれた情報が確実に消される保証はありません。GMOもこの点を理由に、要求に応じない方針を表明し、10月27日の第12報では、犯人からの要求には「永久に応じない」と明言しました。警察などの関係機関と連携して対応を続けるとしています。
「被害者 第1号」ページ|本人は「サービスを使ったことがない」
攻撃者のサイトには「被害者 第1号」と題したページもありました。写真とされる画像の横に、氏名、生年月日、住所、電話番号、家族・パートナー、職業などを並べた表があり、その下にも行動範囲や利用サービスなどについての文章が続いていました。
氏名などを並べるだけでなく、一人の人物の私生活や家族関係まで紹介する、プロフィールのような体裁にしていた点が異様です。
ところが、読売新聞の報道によると、掲載された情報と氏名などが同じとみられる人物は、取材に対して「書かれていることはほとんどでたらめ」と話し、GMOのこのサービスを使ったことは「一度もない」と答えています。この話のとおりなら、攻撃者が「利用者の情報」として出したものは、少なくともこの1件については利用者の情報ではなかったことになります。
どこから集めた情報なのかは分かっていません。いずれにしても、攻撃者が「利用者の情報」と言って出したものを、そのまま本物と受け取るのは危険だと分かる例です。事実でない内容でも、拡散されれば、名前を出された人の生活や名誉が傷つきます。
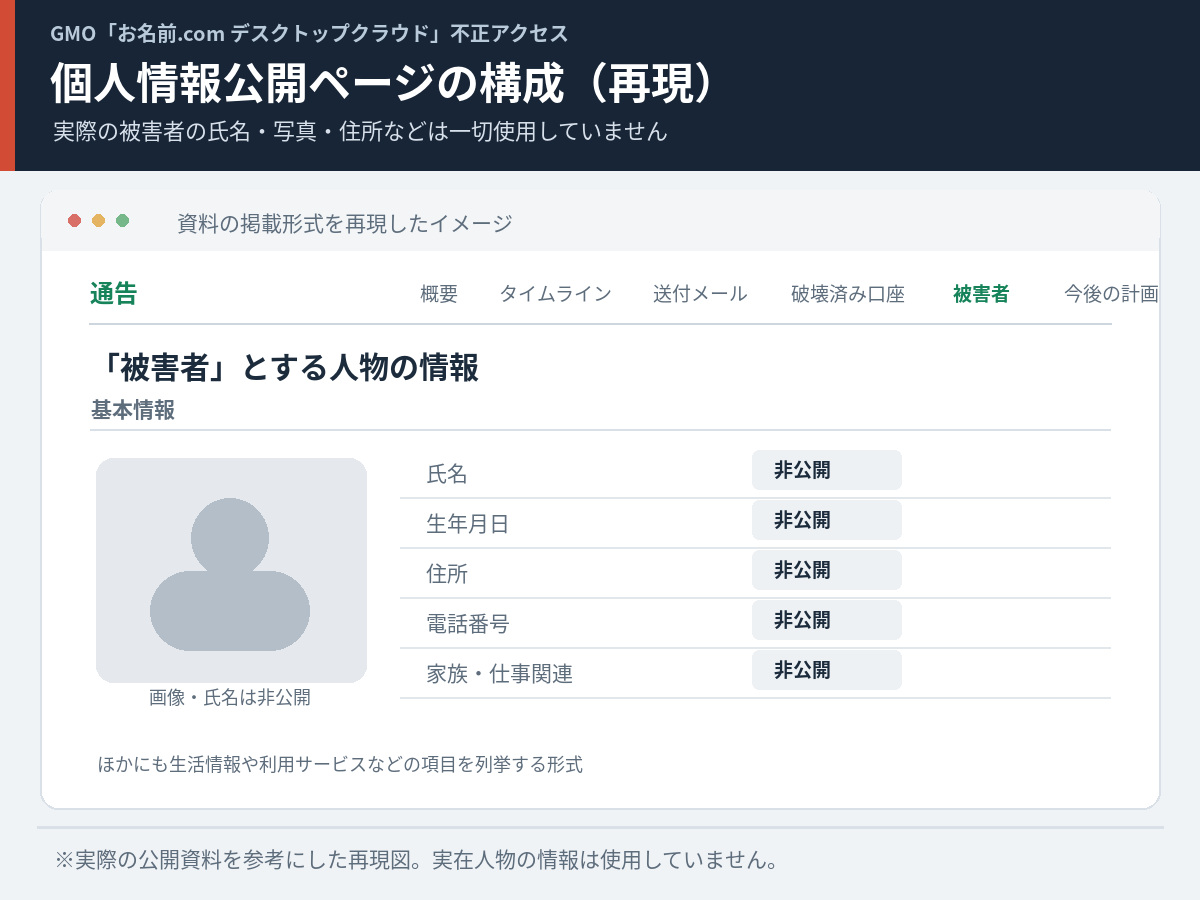
ページには、関連ファイルをダウンロードできるように見える表示もありました。中身が何なのか、安全なものなのかは分からないため、もし出回っていても開かないでください。
「破壊済み口座」一覧|1,319件という数字は本当なのか
攻撃者は、FX口座で不正な取引をして損害を与えたと主張し、「破壊済み口座」というページも公開していました。画面には検索欄やCSVの保存ボタンがあり、口座番号、取引サーバー名、FX会社名、「破壊した」とする金額を表にしていました。
画面では3つのファイルに分かれ、59件、471件、789件、合計1,319件という件数が表示されていました。ただし、これは攻撃者がページに出した数字で、GMOや各FX会社が1,319口座の被害を認めたわけではありません。
ページ内の金額は、集計の根拠や通貨の単位が分かりにくく、声明の別の場所に出てくる被害額ともかみ合いません。「掲載された金額が、そのまま利用者の損失になった」と考えるのは早計です。
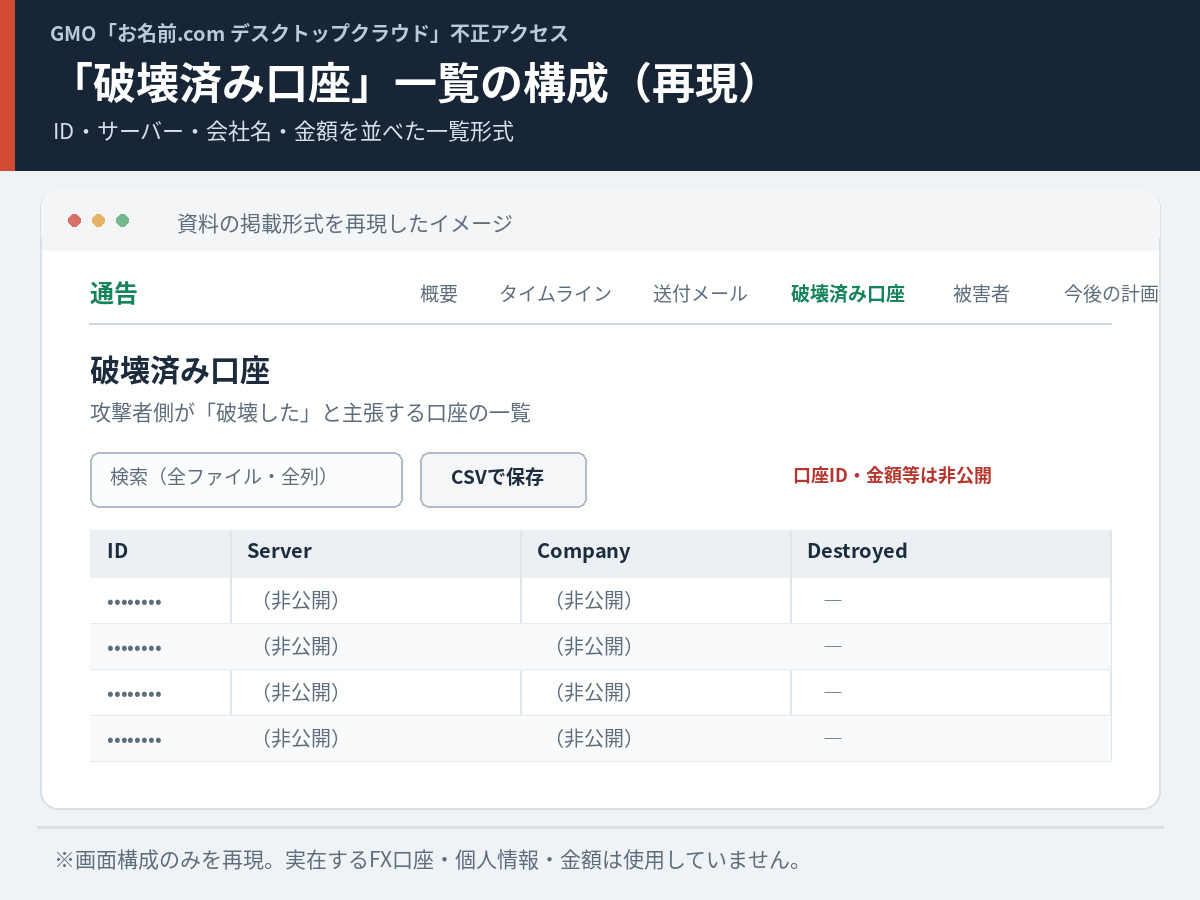
一方で、GMOは、身に覚えのない取引の報告が寄せられていることを認めています。一覧の真偽とは別に、このサービスを使っていた人は、取引履歴と残高を必ず確かめ、おかしな点があればFX会社に連絡してください。取引履歴などは、補償の申請のためにも保存しておきましょう。
「今後の計画」では追加の口座攻撃や情報公開まで予告
「今後の計画」というページには、GMOが交渉に応じない場合は残りの口座への攻撃を続ける、顧客の機密情報を順次公開・販売する、といった予告が載っていました。今の利用者だけでなく、すでに解約した利用者にも被害が及ぶと主張しています。
お金の被害だけでなく、私生活や仕事の秘密が広まるかもしれないという恐怖を使って、企業に判断を迫る脅迫です。ただし、攻撃者が本当にそうした情報を持っているか、予告どおりに実行できるかは確認されていません。
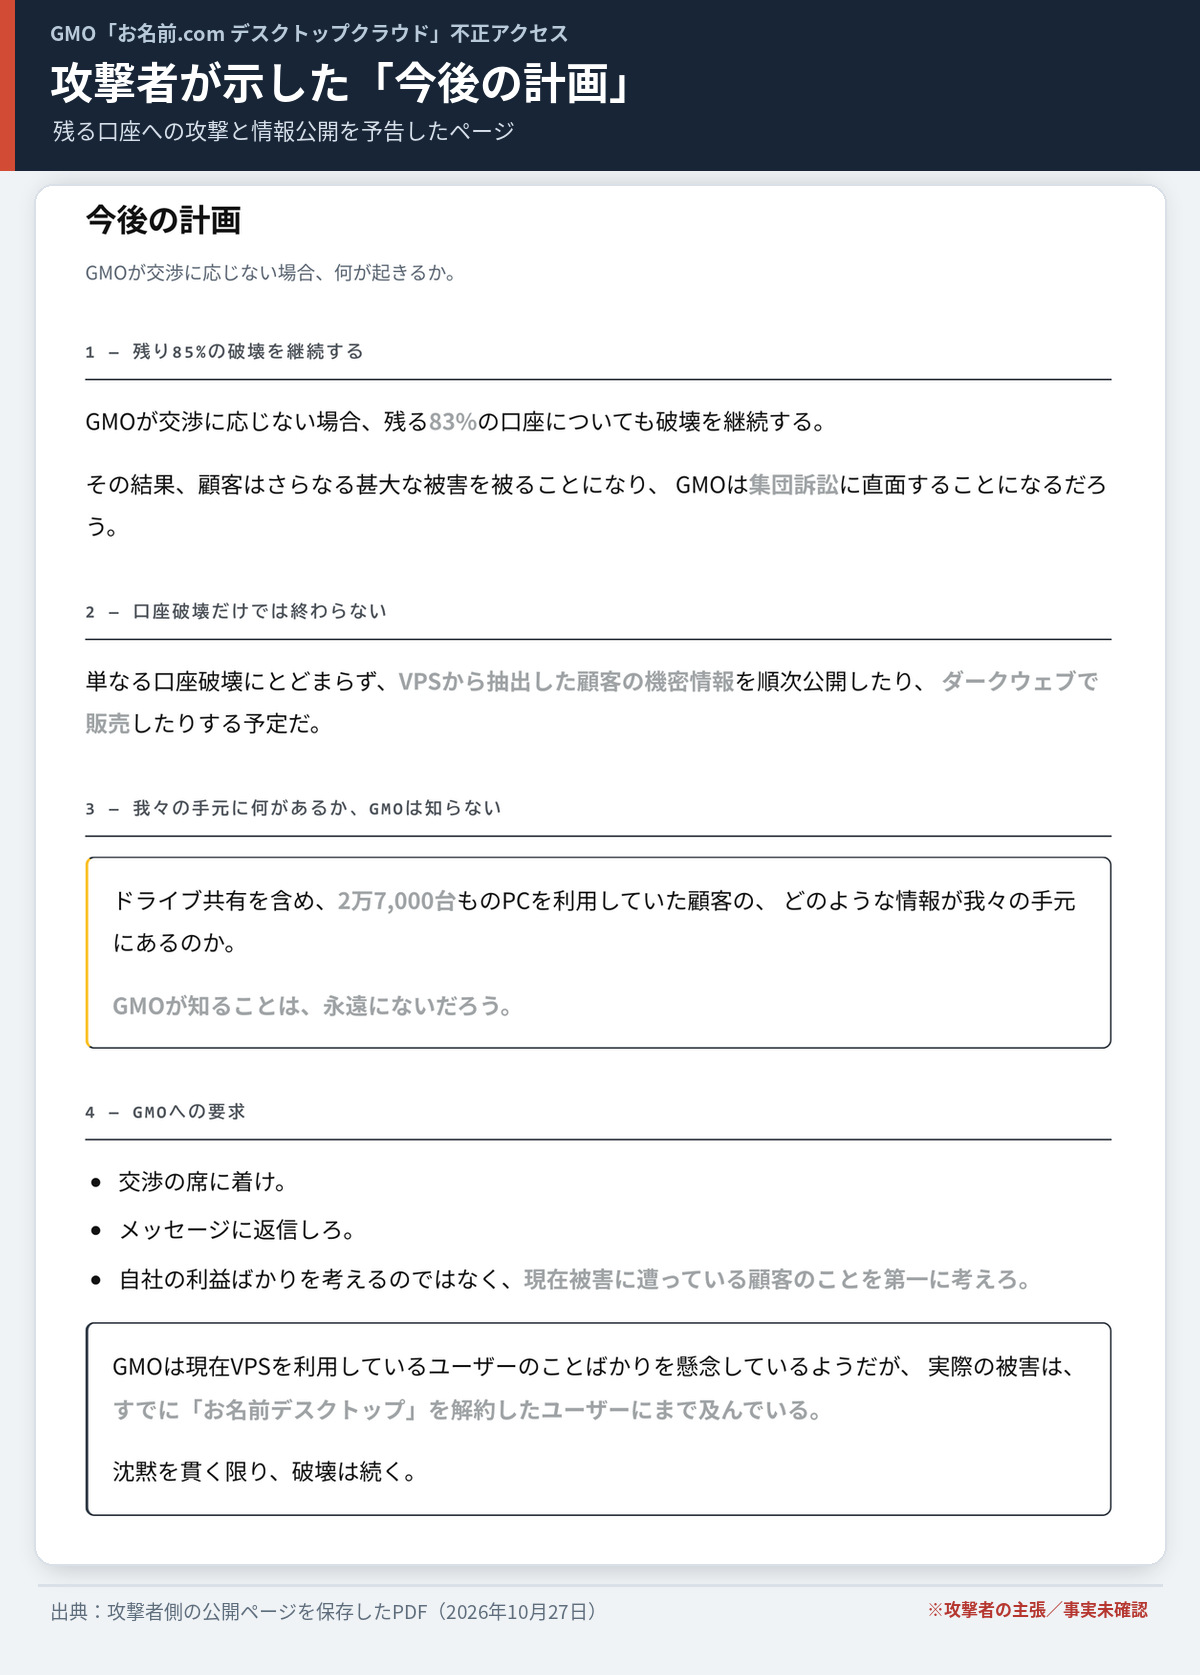
このページでは、残りの口座について示した割合が、見出しと本文で食い違っていました。数字が並んでいるからといって、正確な調査結果とはいえない一例です。
侵入の手口として主張されている「VPSの管理権限」と「PCのドライブ共有」
声明には、不正アクセスができた原因についての攻撃者側の説明もありました。複数の仮想サーバーの分け方や管理者権限の設定、リモート接続のときに利用者のパソコンのドライブを共有する設定などに問題があった、という主張です。
リモート接続の設定でパソコンのドライブが共有されていれば、サーバー側から利用者のパソコンの中のデータにアクセスされる危険があります。ただし、実際にどの設定や経路が使われたかは、GMOも明らかにしておらず、調査の結果を待つ必要があります。
攻撃者は「約2万7,000台に侵入した」「解約したユーザーにも影響がある」とも書いていますが、GMOが公表した最大26,739件は、あくまで影響を受けた可能性があるサーバーの数です。侵入された台数や、ウイルスに感染したパソコンの数と混同しないでください。
犯行声明から分かることと、まだ分からないこと
今回の資料から分かるのは、攻撃者が情報の公開を武器に、金銭の要求、利用者の不安、企業への社会的な圧力を組み合わせて脅していたということです。口座一覧や被害者ページのような画面は強い印象を与えますが、画面があることと、そこに書かれたことが事実であることは別です。「被害者 第1号」とされた人物が利用を否定していることも、その表れといえます。
サイトが止まった今も、公開された情報を検索・拡散したり、出回っているZIPファイルやCSVファイルを手に入れたりすることは避けてください。事件の状況は、GMOの公式発表と信頼できる報道で確認するのが安全です。
GMOが犯人特定につながる情報に懸賞金100万ドル(約1億5,000万円)を設定
GMOインターネットグループは10月27日、今回の不正アクセスや、関連する脅迫・不正取引に関わった人物を特定するため、「GMOサイバー犯罪撲滅・懸賞金(GMO Cybercrime Bounty)」を作ると発表し、10月28日12時から情報の受付を始めました。
報奨金は制度全体で総額100万米ドル(約1億5,000万円)が上限です。攻撃者が要求していた100万ドルとは別のもので、犯人への身代金ではなく、正当に手に入れた有力な情報を提供した人への報奨金です。
| 受付期間 | 2026年10月28日12時(日本時間)から、犯人の逮捕まで |
|---|---|
| 対象の情報 | 関わった人物の身元・所在、攻撃に使われたサーバーやアカウント、お金の流れ、犯行の指示系統など、具体的で検証できる情報。推測や、すでに出回っている情報の転載は対象外 |
| 応募できる人 | 国内外の個人・法人。ただし犯罪に関わった人など、一部は対象外 |
| 受付窓口 | 専用サイト「GMO Cybercrime Bounty」 |
報奨金の金額は、情報の正確さ、新しさ、検証できるか、捜査や事件の解明への貢献度などをもとに審査して決まります。100万ドルは制度全体の上限で、1人に必ず支払われる金額ではなく、情報を送るだけで支払いが約束されるものでもありません。
GMOは、懸賞金を目当てにした不正アクセスや、漏えいデータの購入、犯人への接触、独自の追跡・攻撃などをしないよう求めています。また、「懸賞金の窓口」を名乗る偽のサイトやメールが出てくるおそれもあります。情報を送る場合は、GMOの公式サイトから専用窓口を開いてください。詳しい条件はGMO公式発表(第12報)で確認できます。
利用者が今やること
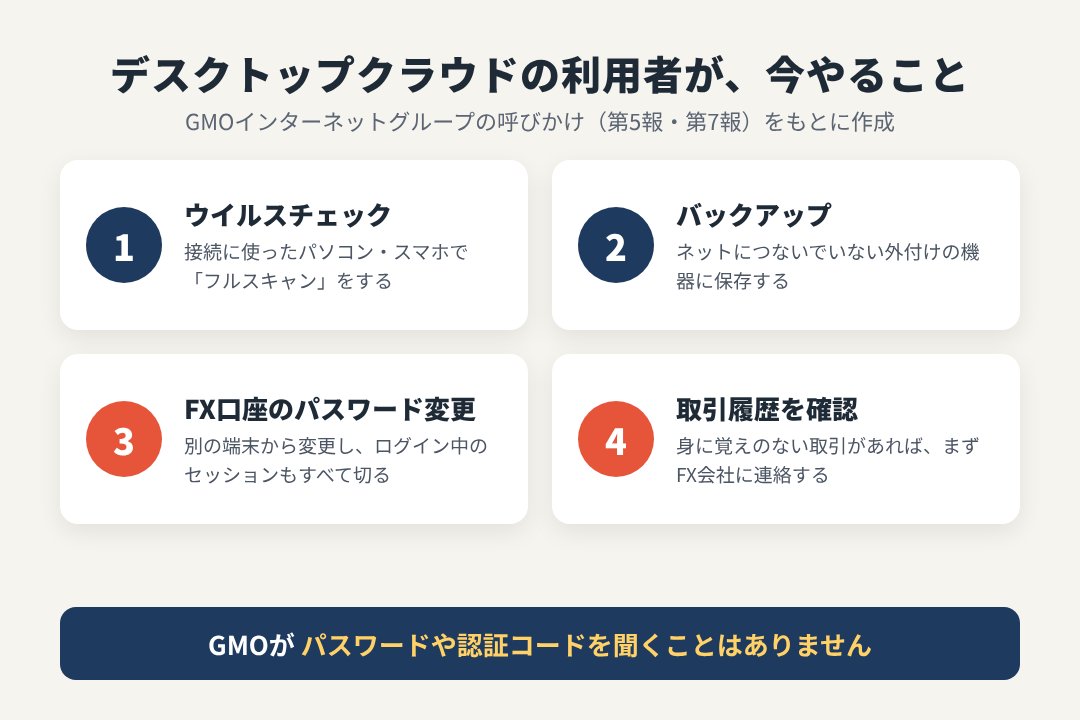
GMOは、利用者に次の対応を呼びかけています(第6報・第7報)。犯人サイトが止まっても、口座の情報やパスワードが盗まれている可能性は変わりません。アカウントの操作は、このサービスとは別の安全な端末で行ってください。
- ウイルスチェック:サービスに接続していたパソコンやスマホで、ウイルス対策ソフトの「フルスキャン(完全スキャン)」をする
- バックアップ:大事な写真や書類は、ネットにつないでいない外付けのハードディスクなどに保存する
- FX口座のパスワード変更:問題のVPSではない、安全が確認された別の端末から、取引口座と取引ツールのパスワードを変更する
- ログイン中のセッションを切る:パスワードを変えてもログインしたままになる場合があるため、FX会社のマイページやサポートで、すべてのセッションを切ってもらう
- 取引履歴と残高の確認:身に覚えのない取引があれば、まずFX会社に連絡する
- ほかのパスワードも変更:メールやGoogleアカウント、サーバーに保存していたパスワード、使い回していたパスワードも変更し、多要素認証を設定する。心当たりのない連携アプリや転送設定も確認する
GMOは、こうした操作をするときは、メールやSMSのリンクではなく、公式サイトを自分で開くよう案内しています。また、点検が終わるまでブラウザの同期を再開しないよう求めています。第6報の具体的な注意事項も確認してください。
補償の内容|見舞金5,000円・特別お見舞金・不正取引の損失補償
GMOが発表している補償や支援は、次のとおりです。5,000円の見舞金の対象は「現在ご利用されているお客様」で、過去に解約した人すべてに支払われるという発表ではありません。
| 不正取引の損失 | 調査で、本件が原因の不正取引と認められた実現損失(取引の差損・手数料など)を補償。相場の変動による損失や、得られたはずの利益などは対象外(第4報) |
|---|---|
| 見舞金 | 発表の時点でサービスを使っていた顧客に、被害の有無を問わず一律5,000円(第4報) |
| ランサムウェアの被害 | 被害の状況を確認したうえで、被害にあったパソコンと同じ性能の新しいパソコンを提供(第9報)。10月27日午後の時点では、ランサムウェアによる攻撃は確認されていない |
| 特別お見舞金 | 自分の情報が公開されたとGMOが確認した顧客に、別枠で支払う(第12報。くわしくは下で説明) |
| 代替サービス | 契約中で引き続きWindows環境を希望する顧客に、独立したクラウド基盤の代替サービスを6か月間無償で提供(第4報) |
| 案内の時期 | 見舞金・代替サービスの案内は10月30日23時59分まで、損失補償の申請方法は11月6日までに、登録メールアドレスや公式サイトで案内する予定 |
ほかのFX会社などから返金を受けた場合は、その金額を差し引いて補償するとされています。取引日時、注文内容、損失額が分かる取引履歴などは保存し、FX会社への相談記録も残しておきましょう。
補償の対象になるかどうかは、個別の調査で判断されます。申請方法はGMO公式発表(第4報)を確認してください。
情報が公開された顧客への「GMO特別お見舞金」
GMOは10月27日の第12報で、攻撃者によって自分の情報が公開されたことをGMOが確認した顧客に、特別お見舞金を支払うと発表しました。一律5,000円の見舞金や、不正取引の損失の補償とは別に支払われるものです。
公開が確認された情報の区分ごとの金額は、次のとおりです。
| 公開が確認された情報の区分 | 特別お見舞金 |
|---|---|
| 氏名・連絡先などの基本的な情報 | 10,000円 |
| 取引口座のID・パスワードなど、お金や認証に関する情報 | 15,000円 |
| 病歴など、とくに知られたくない情報(要配慮個人情報など) | 25,000円 |
複数の区分にあたる情報が公開された場合は、区分ごとの金額を足し合わせます。上限は「1公開につき300万円」ですが、全員に300万円が支払われるという意味ではありません。GMOが情報の公開を確認したことが前提です。
公開の範囲や方法が変わった場合は、内容を見直すことがあるとしています。また、情報の公開がきっかけで詐欺や不審な連絡などの被害にあった顧客には、お見舞金とは別に、状況に応じたサポートを行うとしています。
相談窓口は03-5456-2560(24時間・土日祝を含む)です。自分の情報が載っていないか確かめるために、攻撃者のサイトや出回っている画像を探す必要はありません。GMOは、顧客の情報の公開を確認した場合、対象者に個別に連絡するとしています。詳細はGMO公式発表(第12報)をご覧ください。
補償や被害回復をかたる詐欺に注意
大きな事件のあとには、それに便乗した詐欺が増えます。今回は「補償の案内」がメールで届くため、偽のメールが混ざると見分けにくくなります。とくに、次のような連絡に注意してください。
- 「補償金・見舞金の受け取り手続きはこちら」:偽のページで、口座番号やカード情報、ログイン情報を入力させるもの
- 「あなたの情報が公開されています。確認はこちら」:特別お見舞金の制度に便乗し、不安をあおって偽のページやファイルを開かせるもの
- 「被害額を取り戻します」:被害回復をうたい、手数料や着手金を先に払わせるもの
- 攻撃者を名乗るメール:脅して金銭を要求したり、ファイルを開かせたりするもの
- GMOやFX会社を名乗る電話:本人確認を口実に、パスワードや確認コードを聞き出そうとするもの
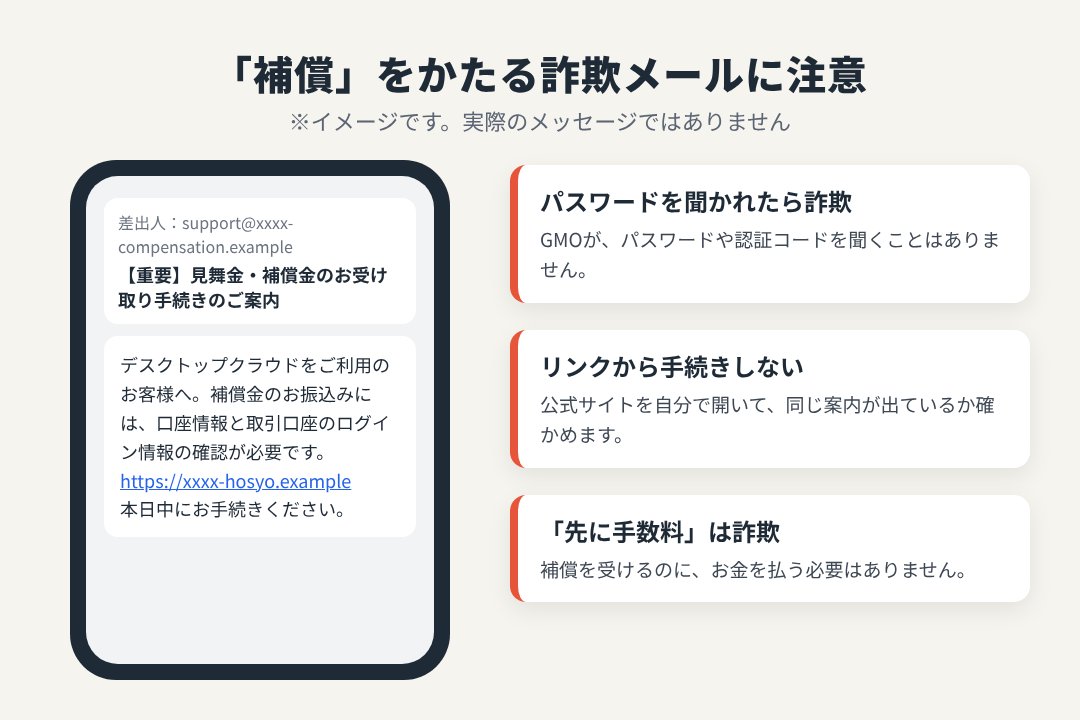
GMOは、不審なメールや電話でパスワードや認証コードを聞き出す手口に注意を呼びかけています。なお、公式の損失補償の手続きでは、MT4/MT5などの「閲覧専用パスワード」の提示を求める場合があるとしています。取引・ログイン用のパスワードやワンタイム認証コードは、だれにも教えないでください。「被害回復」を名目にお金を求める連絡には応じず、攻撃者を名乗るメールはURLやファイルを開かず、返信もしないよう呼びかけています。
本物と見分けるポイント
取引用のパスワードや認証コードを求められたら警戒する
GMOを名乗っていても、ログイン用のパスワードやワンタイム認証コードを、メールや電話で伝えてはいけません。公式の補償手続きでは閲覧専用パスワードを求められることがあるため、案内が本物かどうかを、公式サイトや窓口で確かめてから対応してください。
補償の手続きは、メールのリンクからしない
補償の案内メールが届いたら、リンクからではなく、お名前.comやGMOの公式サイトを自分で開いて、同じ案内が出ているか確かめてから手続きしましょう。
「先にお金を払えば取り戻せる」は詐欺
被害の回復をうたって、手数料や調査費用を先に払わせる手口があります。GMOの公式な補償の案内に、着手金などを先に払うという条件はありません。
不正取引の被害にあった・情報を入力してしまった場合は?
- 身に覚えのない取引があった場合は、まずFX会社に連絡し、あわせてGMOの問い合わせ窓口にも連絡する
- 偽のページにパスワードを入力した場合は、すぐに本物のサイトでパスワードを変更する
- カード情報を入力した場合は、すぐにカード会社に連絡して、カードの利用を止めてもらう
- お金を払ってしまった場合は、警察相談専用電話「#9110」や最寄りの警察署に相談する
まとめ
- 「お名前.com デスクトップクラウド」に不正アクセスがあり、GMOは情報の持ち出しと、身に覚えのないFX取引の報告を公表した
- 影響を受けた可能性があるサーバーは最大26,739件。すべてが侵入・流出された件数ではない
- 攻撃者は10月27日正午に個人情報と称するものを公開したが、犯人サイトは28日午前4時ごろにドメインが停止された。別のサイトで公開が再開されるおそれは残っている
- 「被害者 第1号」とされた人物は、サービスを使ったことはないと話している。攻撃者が出す情報を、そのまま事実と受け取らない
- 利用者は、パソコンのフルスキャンとバックアップ、安全な別の端末でのパスワード変更とセッションの切断、取引履歴の確認を急ぐ
- 補償は、一律5,000円の見舞金、不正取引の損失の補償、ランサムウェア被害者への新しいパソコン、情報が公開された人への特別お見舞金(1公開につき上限300万円)
- 犯人特定につながる情報への懸賞金(総額上限100万ドル)は、10月28日12時に受付開始。一般の人に独自の調査や犯人との接触を求めるものではない
- 犯人サイトや出回る画像を見ない・広めない。「補償」「被害回復」「あなたの情報が公開されています」をかたる詐欺にも注意する
事件の調査は続いています。攻撃者による新たな脅しと、GMOが確認した事実を混同せず、公式の注意事項に沿って対応してください。
相談・報告先
- GMOインターネットグループの発表:「お名前.com デスクトップクラウド」への不正アクセスに関する現在の対応について(第13報)
- お名前.comの問い合わせ窓口:電話 03-5456-2560(24時間・土日祝も受付)、または問い合わせフォーム
- 警察相談専用電話「#9110」:詐欺かどうか不安なとき、被害に遭ったかもしれないときに相談できます。
- 消費者ホットライン「188」:最寄りの消費生活センターを案内してもらえます。
- フィッシング対策協議会:迷惑メールフォルダーに入らずに届いたフィッシングメールは、リンクをクリックせずに info@antiphishing.jp へ転送して報告できます。
参考
- GMOインターネットグループ・第13報:犯人サイトのドメイン停止と情報拡散への対応(2026年10月28日)
- GMOインターネットグループ「不正アクセスへの対応方針に関するお知らせ」(2026年10月28日・適時開示)
- GMOインターネットグループ・第12報:特別お見舞金・懸賞金・今後の方針(2026年10月27日)
- GMOインターネットグループ・第11報:情報拡散防止のお願い(2026年10月27日)
- GMOインターネット・第4報:見舞金、補償、攻撃者への対応(2026年10月24日)
- GMOインターネット・第5報:ご利用のお客様へ改めてのお願い(2026年10月24日)
- GMOインターネット・第6報:利用者の端末とアカウントの保護(2026年10月26日)
- GMOインターネット・第7報:予告と端末解析(2026年10月26日)
- GMOインターネットグループ・第2報(2026年10月22日)
- ITmedia NEWS:GMO不正アクセスの犯人サイト、ドメイン停止を確認(2026年10月28日)
- 読売新聞オンライン:公開された情報と氏名など同一の人物、GMOクラウドサービスの利用「一度もない」
- J-CASTニュース:ランサムウェア被害なら新PC提供も(2026年10月27日)
- ITmedia NEWS:10月27日午後の発表・調査状況
- ITmedia NEWS(2026年10月24日)
- INTERNET Watch
24時間LINEで無料相談