ネット通販をよく使う方の中には、Eストアーの「ショップサーブ」の情報漏洩のニュースを見て、「聞いたことのない会社だけど、自分は関係あるの?」と思った方もいるのではないでしょうか。
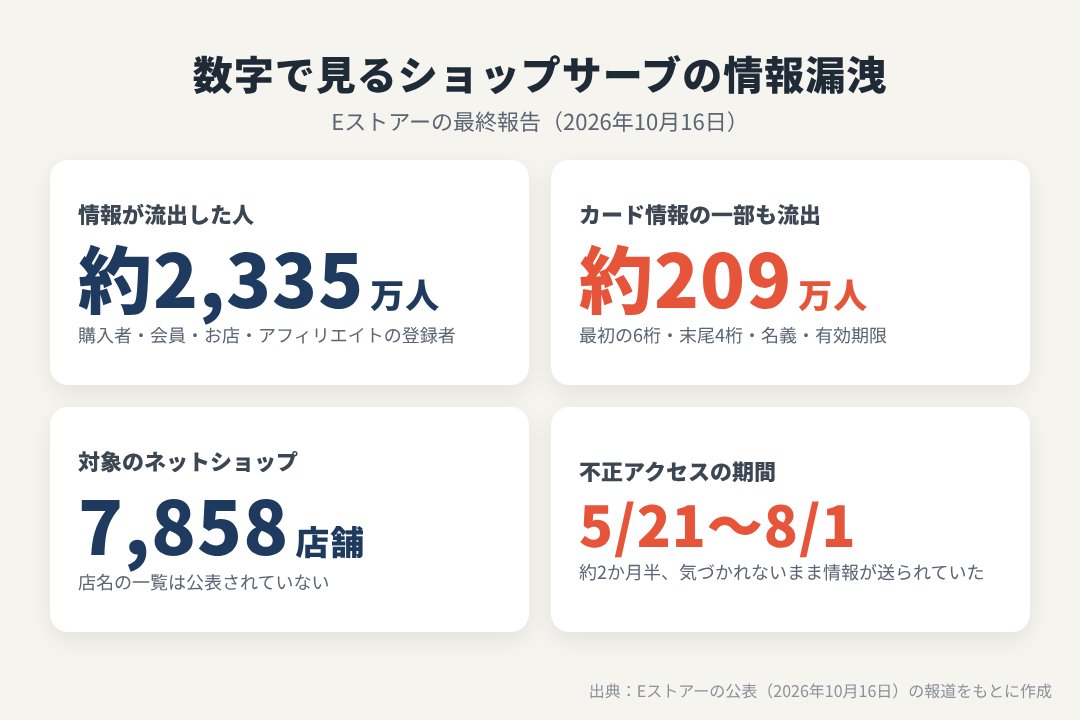
ショップサーブは、お店がネットショップを作るためのサービスです。Eストアーによると、不正アクセスによって、ショップサーブで作られた7,858のネットショップの購入者などの情報が流出し、その数は約2,335万人にのぼります。うち約209万人は、カード情報の一部も含まれています。
この記事では、お店の名前を知らなくても対象になる理由、自分が対象かの確かめ方、そして購入履歴を使った詐欺の見分け方について、くわしく解説してまいります。
この記事のポイント
- ショップサーブで作られた7,858店舗の購入者などの情報が流出。約2,335万人が対象
- 氏名・住所・電話番号・メールアドレスに加え、約209万人はカード番号の最初の6桁と末尾4桁、名義、有効期限も流出
- カード番号の全桁とセキュリティコードは含まれておらず、これだけではカード払いはできないとされている
- 買い物をしたお店がショップサーブを使っていたかは、ふつうは分からない。Eストアーからの通知メールや問い合わせ窓口で確かめる
- Eストアーは、カード情報の再入力や再支払いを求めることはないとしている。購入履歴が書かれた「返金」「再支払い」の連絡に注意
24時間LINEで無料相談
何が起きたのか
ネットショップ作成サービス「ショップサーブ」を運営するEストアー(BASEのグループ会社)のサーバーが、第三者から不正アクセスを受けました。攻撃者はサーバー上のアプリケーションの脆弱性(セキュリティ上の弱点)を突いて不正なプログラムを動かし、データベースの情報を外部に送っていました。
| 不正アクセスの期間 | 2026年5月21日〜8月1日(約2か月半) |
|---|---|
| 8月1日 | 不正アクセスを発見し、同日に攻撃者との通信を遮断(第1報) |
| 8月2日 | 流出したおそれがある情報を最大8,853,839件と公表(第2報) |
| 10月16日 | 調査の結果を公表。重複をまとめた結果、対象は約2,335万6,000人、7,858店舗と確定 |
件数が「885万件」から「2,335万人」に増えたのはなぜ?
8月の第2報の「8,853,839件」は、データの件数でした。10月の最終報告では、氏名などで同じ人をまとめた人数として約2,335万人と発表されています。数え方が違うため、単純に比べることはできませんが、調査が進んで対象の範囲が確定した結果といえます。
また、第2報で「流出したおそれがある」とされていた、お店のメールのログイン情報、FTP(サイトのファイルを置くための仕組み)のログイン情報、お店の振込先の口座情報は、調査の結果、流出していなかったとして対象から外されました。
お店の名前を知らなくても対象になる理由
今回の漏洩の特徴は、「Eストアー」や「ショップサーブ」を知らなくても対象になりうることです。
ショップサーブは、お店がネットショップを作るためのサービスで、購入者から見えるのは、それぞれのお店の名前とサイトだけです。そのお店の裏側でショップサーブが使われていても、ふつうは気づきません。今回は、そうしたお店の購入者の情報が、ショップサーブのサーバーからまとめて流出しました。
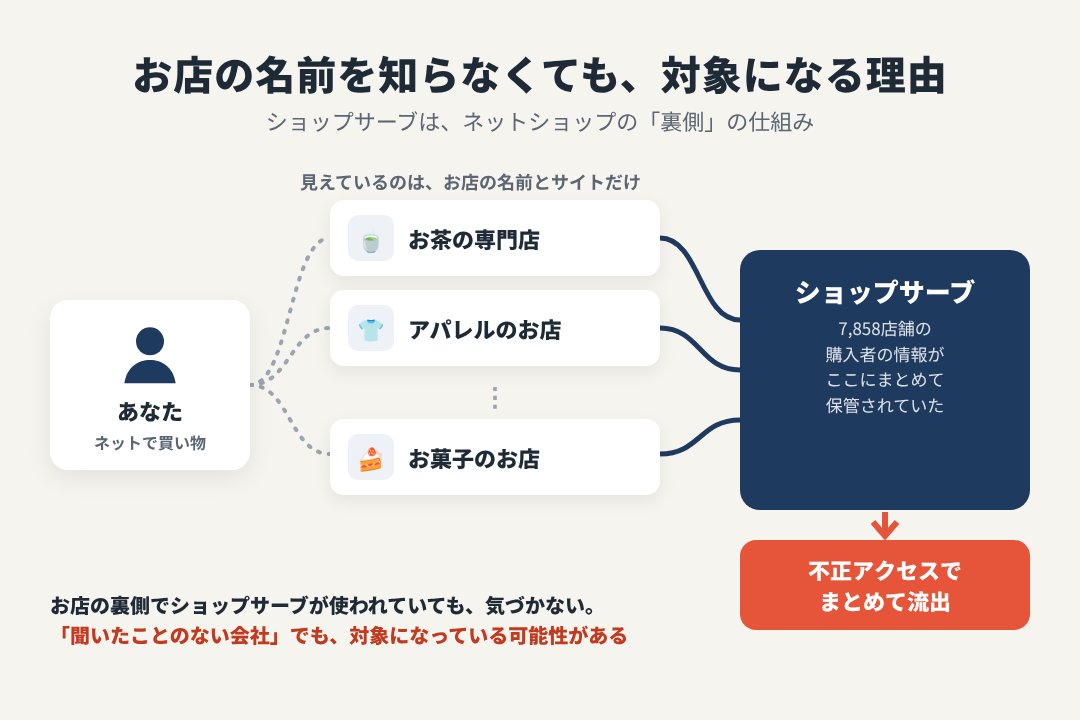
対象の7,858店舗には、すでにショップサーブの利用をやめたお店も含まれています。どのお店が対象かの一覧は、公表されていません。
漏れた情報
| 購入者の情報 | 氏名、住所、電話番号、FAX番号、メールアドレス、勤務先、注文のときに自由に書き込んだ内容 |
|---|---|
| 会員の情報 | 会員ID、パスワード(暗号化されたもの) |
| カード情報の一部 約209万6,900人 |
カード番号の最初の6桁と末尾4桁、カードの名義、有効期限 |
| お店の情報 | ショップサーブの管理画面のログインIDとパスワード、コンビニ払いの用紙に書かれている担当者名・店名・住所・電話番号など |
| アフィリエイトの登録者 | メールアドレス、パスワード |
含まれていないもの
- カード番号の全桁とセキュリティコード:Eストアーはもともと保管しておらず、漏れた情報だけでカード払いをすることはできないとしています
- 会員のパスワードは暗号化されていたため、攻撃者が元に戻すことは難しいとしています
10月16日時点で、具体的な二次被害は確認されていないとしています。外部の専門家の調査でも、漏れた情報がダークウェブ(違法な情報が売買されるネット上の場所)に出回っている形跡は見つかっていません。
自分が対象になっているかの確かめ方
Eストアーは、連絡先が分かる購入者・お店・アフィリエイトの登録者への個別の通知を完了したとしています。連絡が取れなかった人については、公表と問い合わせ窓口で対応しています。
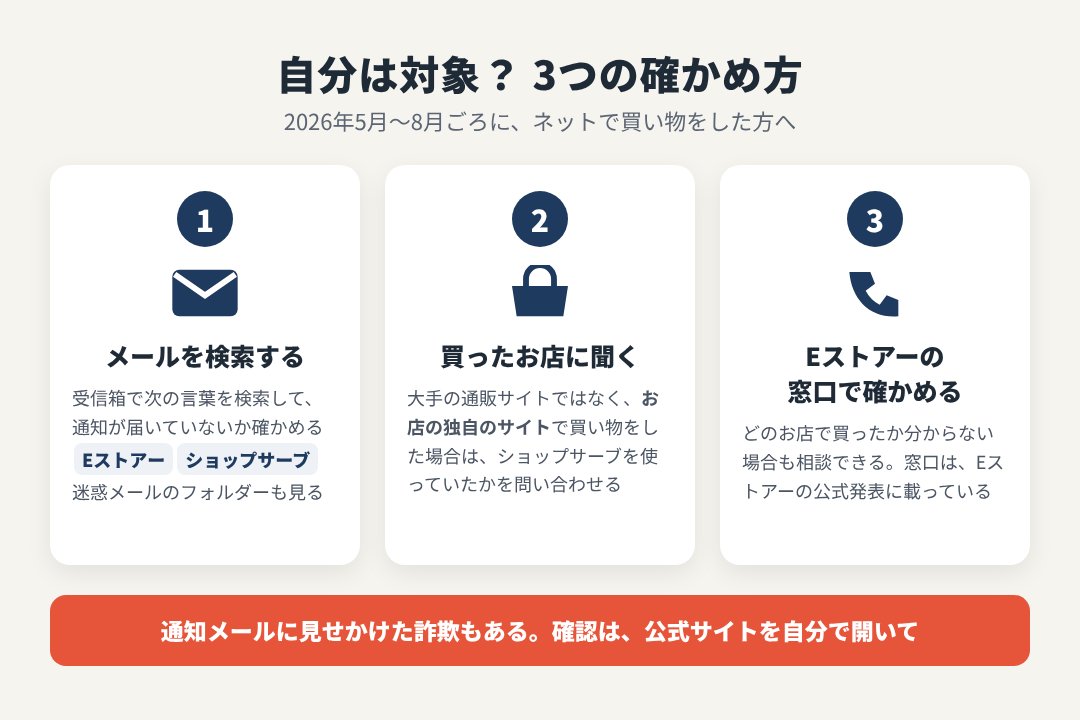
- メールの受信箱で「Eストアー」「ショップサーブ」を検索する:通知のメールが届いていないか確かめます。迷惑メールのフォルダーも見てください。
- 2026年5月〜8月ごろにネットで買い物をしたお店に問い合わせる:特に、大手の通販サイトではなく、お店の独自のサイトで買い物をした場合は、そのお店がショップサーブを使っていたかを聞いてみましょう。
- Eストアーの問い合わせ窓口で確かめる:どのお店で買ったか分からない場合も、窓口で相談できます。窓口は、Eストアーの公式発表に載っています。
通知のメールに見せかけた詐欺メールもありえます。通知の内容を確かめるときは、メールのリンクからではなく、Eストアーの公式サイトを自分で開いてください。
このあと届くおそれがある詐欺
今回漏れた情報は、名前や住所だけでなく、どのお店で買い物をしたかや、カードの末尾4桁・有効期限まで含みます。詐欺グループがこれを使うと、「本当にそのお店で買い物をした人」に、そのお店を名乗って連絡できてしまいます。
特に、次のような連絡に注意してください。
- 「ご注文のお支払いが確認できませんでした。再度お支払いください」:実際に買ったお店の名前を使い、偽のページでカード番号の全桁やセキュリティコードを入力させるもの
- 「情報漏洩のお詫びとして返金します」:返金を口実に、口座番号やカード情報を聞き出そうとするもの
- 「末尾○○○○のカードの確認が必要です」:本物のカードの末尾4桁や有効期限を見せて信用させ、足りない番号を入力させるもの
- お店やカード会社を名乗る電話:本人確認を口実に、カード番号や暗証番号、認証コードを聞き出そうとするもの
Eストアーは、今回の件でカード情報の再入力や再支払いを求めることはないとし、メールやSMSでパスワードを聞くこともないとしています。
本物と見分けるポイント
「買ったお店の名前」「カードの末尾4桁」が合っていても本物とは限らない
今回は、購入者の情報とカード情報の一部が、お店ごとに漏れています。実際に買い物をしたお店の名前や、自分のカードの末尾4桁が書かれていても、それだけで本物だと判断しないでください。
「再支払い」「カード情報の再入力」を求められたら詐欺を疑う
Eストアーは、今回の件でカード情報の再入力や再支払いを求めることはないとしています。メールやSMSのリンクから支払いやカード情報の入力をさせる連絡は、詐欺を疑いましょう。
注文の状況は、お店のサイトの購入履歴か、お店の電話番号で確かめる
支払いや注文について連絡が来たら、リンクは開かずに、お店のサイトを自分で開いて購入履歴を確かめるか、お店のサイトに載っている電話番号に問い合わせてください。
カード会社への連絡は、カードの裏面の番号から
カード会社を名乗る電話がかかってきたら、その場で答えずに切り、カードの裏面に書かれている番号にかけ直しましょう。
対象の人が今やること
- カードの利用明細を確認する:身に覚えのない請求がないか、しばらくの間こまめに確かめる
- 不安ならカードの再発行を相談する:カード情報の一部が漏れた通知が届いた場合は、カード会社に相談する
- お店の会員パスワードを変える:パスワードは暗号化されていたとされていますが、同じパスワードをほかのサービスでも使っている場合は、変更しておく
- 2段階認証をオンにする:メールや通販サイト、カード会社のアプリなどで設定しておく
ショップサーブを使っているお店の方へ
管理画面のログインIDとパスワードも流出しています。Eストアーはログイン情報の再設定を進めていますが、同じパスワードをほかのサービスで使っている場合は、そちらも変更してください。お客様から「お店を名乗るメールが届いた」という問い合わせがあった場合に備えて、お店のサイトで注意を呼びかけておくと安心です。
情報を入力した・お金を払ってしまった場合は?
- カード情報を入力した場合は、すぐにカード会社に連絡して、カードの利用を止めてもらう
- カードの利用明細を確認し、身に覚えのない請求があればカード会社に伝える
- パスワードを入力した場合は、すぐに変更する。同じパスワードを使っているほかのサービスも変更する
- お金を払ってしまった場合は、警察相談専用電話「#9110」や最寄りの警察署に相談する
まとめ
- ネットショップ作成サービス「ショップサーブ」への不正アクセスで、7,858店舗の購入者など約2,335万人の情報が流出した
- 約209万人は、カード番号の最初の6桁と末尾4桁、名義、有効期限も流出。カード番号の全桁とセキュリティコードは含まれていない
- お店の裏側でショップサーブが使われていたかは、ふつうは分からない。通知メールや問い合わせ窓口で確かめる
- Eストアーは、カード情報の再入力や再支払いを求めることはないとしている。購入履歴が書かれた「返金」「再支払い」の連絡に注意
2026年の5月から8月ごろにネットで買い物をした方は、しばらくの間、お店や支払いを名乗る連絡に特に注意し、確認は必ずお店のサイトやカードの裏面の番号から行いましょう。
相談・問い合わせ先
- Eストアーの公式発表:Eストアーのお知らせ(2026年10月16日)(購入者向けとお店向けの問い合わせ窓口も、ここに載っています)
- カード会社:カードの裏面に書かれている番号
- 警察相談専用電話「#9110」:詐欺かどうか不安なとき、被害に遭ったかもしれないときに相談できます。
- 消費者ホットライン「188」:最寄りの消費生活センターを案内してもらえます。
- フィッシング対策協議会:迷惑メールフォルダーに入らずに届いたフィッシングメールは、リンクをクリックせずに info@antiphishing.jp へ転送して報告できます。
参考
24時間LINEで無料相談