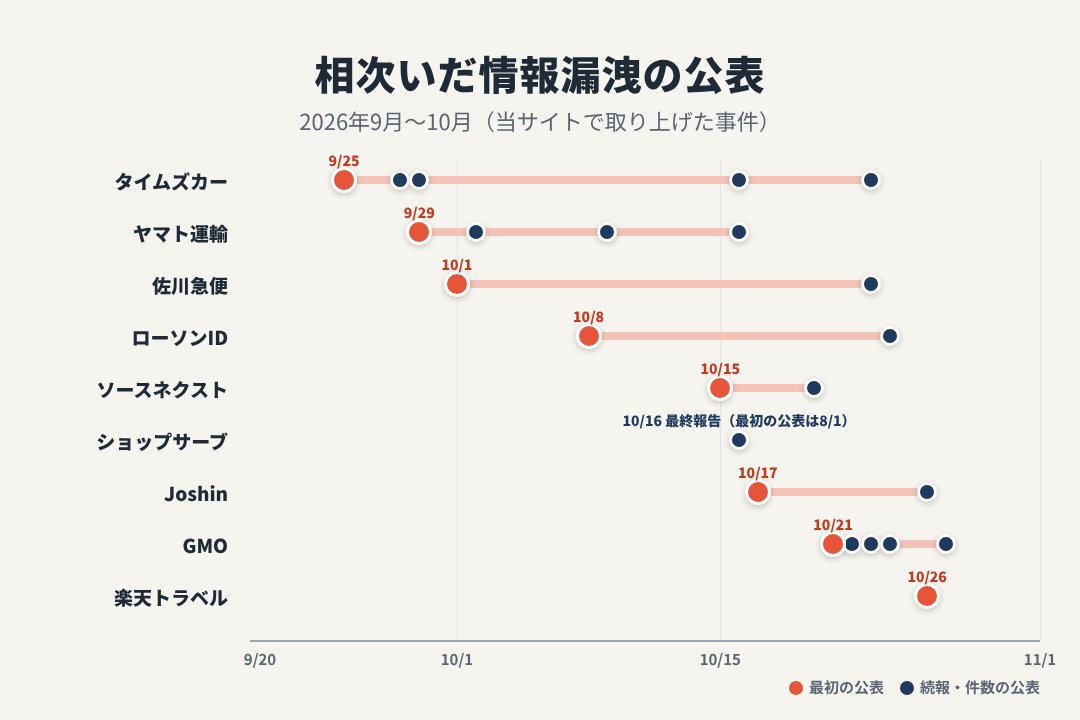
2026年の秋、日本の企業で大規模な情報漏洩が相次いでいます。ヤマト運輸、佐川急便、タイムズカー、ソースネクスト、ショップサーブ、ローソン、楽天トラベル、Joshin、GMOと、ふだん使っているサービスの名前が次々に並び、「自分はどれに当てはまるのか分からない」という方も多いのではないでしょうか。
当サイトで取り上げた事件だけでも、件数を合計するとのべ1億件を超えます。10月26日には、相次ぐ大規模な情報漏洩を受けて、政府が関係閣僚会議を開くことも報じられました。
この記事では、それぞれの事件で何が漏れたのかを一覧にまとめ、自分が対象かどうかをチェックできるようにしました。あわせて、どの事件にも共通してやるべき対策を解説してまいります。くわしい内容は、各事件の記事をご覧ください。
この記事のポイント
- 会員だけでなく、荷物を受け取っただけ(佐川急便)、知らないネットショップで買っただけ(ショップサーブ)でも対象になる事件がある
- パスワードが漏れたのはソースネクスト、免許証の画像が漏れたのはタイムズカーなど、事件によって漏れたものが大きく違う
- どの事件でも、漏れた名前や住所、購入履歴を使った「本物そっくりの詐欺」に注意
- 確認は、メールやSMSのリンクからではなく、公式アプリや公式サイトを自分で開いて行う
24時間LINEで無料相談
相次いだ情報漏洩の一覧
| 会社・サービス | 規模と、対象になる人 |
|---|---|
| 佐川急便 | 最大約5,323万件(重複を含む) 2026年6月21日〜9月30日に、佐川急便で荷物を送った人・受け取った人など |
| ショップサーブ(Eストアー) | 約2,335万人 ショップサーブで作られた7,858のネットショップの購入者など |
| ソースネクスト | 最大約2,252万件 「ソースネクストID」の登録者 |
| タイムズカー | 662万8,007件(免許証などの画像は146万4,800件) タイムズカーの会員と、2019年9月末以降に退会した人など |
| Joshin(ジョーシン) | 最大約600万件 Joshinの会員、「ジョーシンのサブスク」の利用者など |
| ヤマト運輸 | 約526万件 2018年10月〜2026年9月に「クロネコ代金後払い」を使った人など |
| 楽天トラベル | 最大約354万件 海外ホテル予約の一部のページ・多言語サイトの利用者など(国内の宿の予約は対象外) |
| ローソンID | 215万5,345件 「ローソンID」の登録者 |
| GMO(お名前.com デスクトップクラウド) | 最大26,739台のサーバーに影響のおそれ FX自動売買用のVPS「お名前.com デスクトップクラウド」の利用者 |
件数は、それぞれの会社が「漏れた、または漏れたおそれがある」として発表した数で、同じ人が重なって数えられている場合もあります。
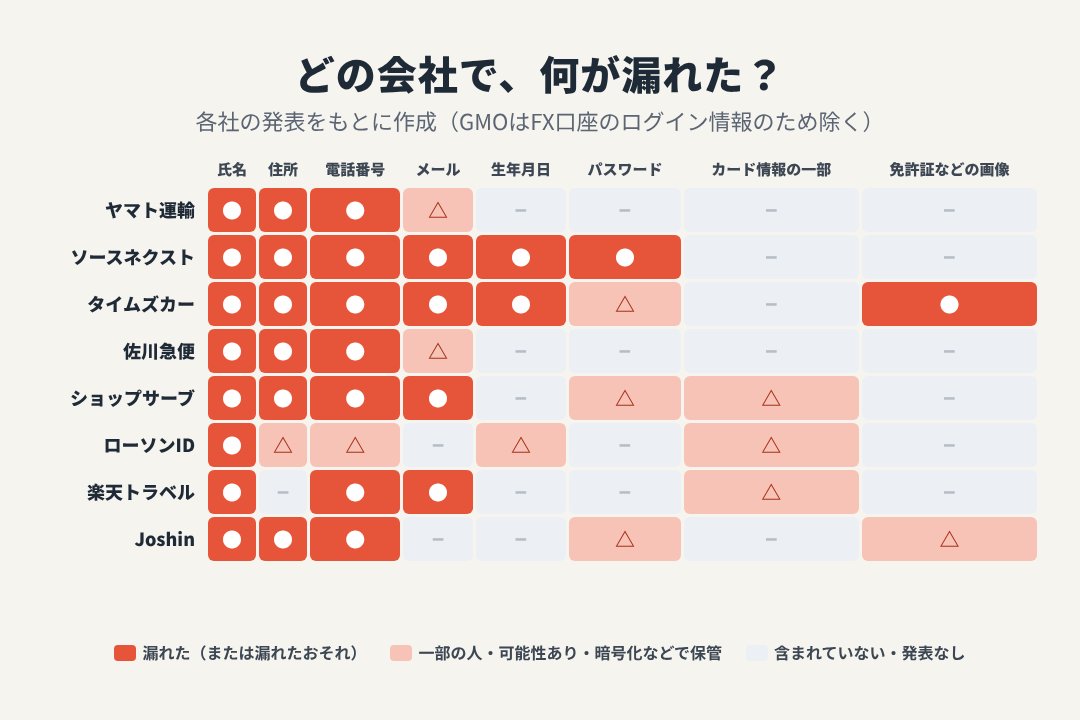
どの事件で、何が漏れたのか
事件によって、漏れた情報の種類は大きく違います。特に気をつけたいのは、パスワード、カード情報の一部、免許証などの画像が漏れた事件です。
| パスワード | ソースネクスト:読み取れる形で漏れていた(ソースネクストIDのパスワードはリセット済み) Joshin:「ジョーシンのサブスク」のログインIDと初期パスワード タイムズカー・ショップサーブ:元に戻せない形や暗号化された形で保管されていたパスワード(悪用は難しいとされている) |
|---|---|
| カード情報の一部 | ショップサーブ:約209万人。最初の6桁・末尾4桁・名義・有効期限 楽天トラベル:予約の一部の最大約3万6,000件。最初の数桁・末尾4桁・名義・有効期限 ローソン:アプリ予約の26件。カード番号の一部 ※どれも、カード番号の全桁とセキュリティコードは含まれていない |
| 免許証などの画像 | タイムズカー:外部送信の痕跡が146万4,800件 Joshin:リフォームの写真システムで免許証2件など(個別に連絡済み) |
| 買った商品・予約内容 | ヤマト運輸:購入した商品の内容 楽天トラベル:ホテル名や予約金額 |
| FX口座のログイン情報 | GMO:サーバーに保存されていたFX口座のログイン情報が悪用され、不正な取引が起きた |
自分が対象かもしれない人のチェックリスト
次のうち、1つでも当てはまるものがあれば、その事件の記事で、くわしい対象の範囲とやることを確認してください。
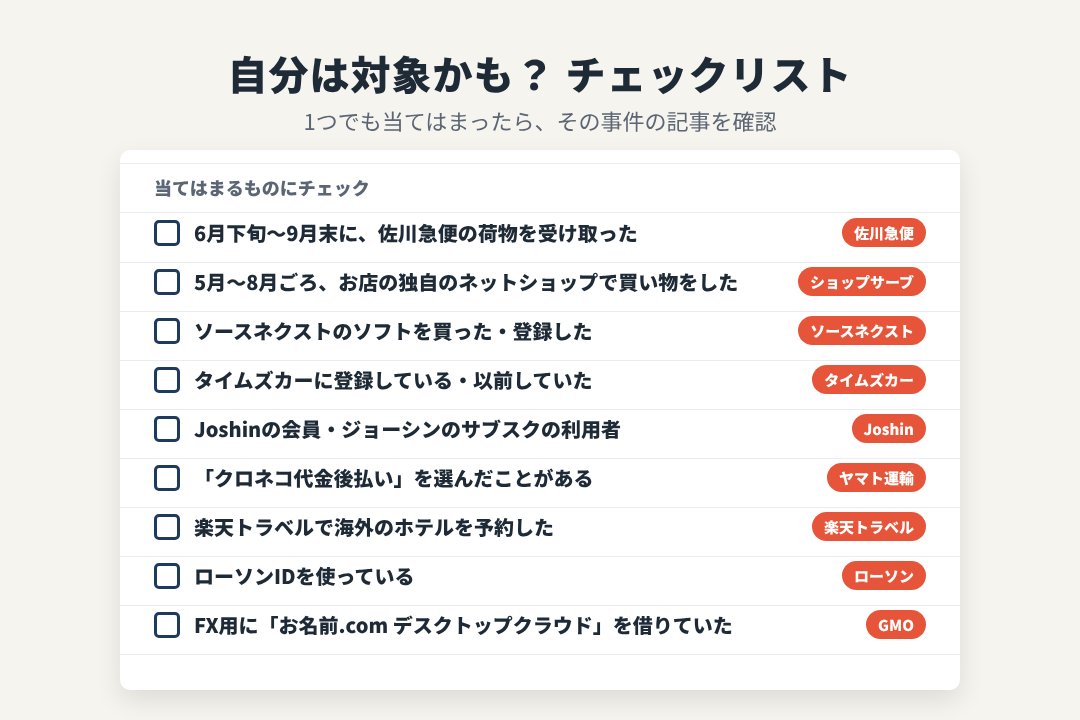
- 2026年6月下旬〜9月末に、ネット通販などで佐川急便の荷物を受け取った → 佐川急便
- 2026年5月〜8月ごろに、大手の通販サイトではないお店の独自のネットショップで買い物をした → ショップサーブ
- ソースネクストのソフトを買ったり、ユーザー登録をしたりしたことがある → ソースネクスト
- タイムズカーに登録している、または以前登録していた(退会した人も対象) → タイムズカー
- Joshinの会員になっている、「ジョーシンのサブスク」を使っている → Joshin
- ネット通販で「クロネコ代金後払い」を選んだことがある → ヤマト運輸
- 楽天トラベルで海外のホテルを予約したことがある → 楽天トラベル
- ローソンのアプリなどでローソンIDを使っている → ローソンID
- FXの自動売買でお名前.com デスクトップクラウドを借りていた → GMO
どの会社も、対象の人には順番に個別の連絡をするとしています。ただし、登録していたメールアドレスが変わっていると、連絡が届いていない場合があります。気になる場合は、各社の公式サイトに載っている問い合わせ窓口で確かめてください。
どの事件にも共通する、詐欺の特徴
情報漏洩のあとに一番気をつけたいのは、漏れた情報を使った「本物そっくりの詐欺」です。今回の事件では、次のような情報が漏れているため、これまでの詐欺メールより見分けにくくなるおそれがあります。
- 名前・住所・電話番号:宛名入りのメールやSMS、名前を呼びかける電話
- 購入した商品・予約したホテル・買ったお店:「ご注文の○○の代金が未払いです」「○○ホテルのご予約について」など、実際の取引に合わせた連絡
- カード番号の末尾4桁・有効期限:「末尾○○○○のカードの確認が必要です」と本物を装い、足りない番号を入力させる連絡
- 生年月日:電話で生年月日を言い当てて信用させる手口
また、どの事件のあとにも出やすいのが、「お詫び」「補償」「返金」「被害回復」をかたる詐欺です。お見舞金や補償の手続きを装って、口座番号やカード情報を入力させたり、手数料を先に払わせたりします。
どの事件にも共通してやるべきこと
1. 自分の情報が書かれていても、本物と判断しない
名前、住所、買った商品、カードの末尾4桁が正しく書かれていても、それは漏れた情報を使っているだけかもしれません。それだけで本物だと判断しないでください。
2. 確認は、公式アプリ・公式サイトを自分で開いて
支払い、予約、ポイント、パスワードの再設定などの連絡が来たら、メールやSMSのリンクは開かずに、公式アプリや、ブックマーク・検索から自分で開いた公式サイトで確かめましょう。電話は、公式サイトやカードの裏面に書かれている番号にかけ直します。
3. 同じパスワードを使い回さない
パスワードが漏れた事件では、同じメールアドレスとパスワードの組み合わせが、ほかのサービスでも試されます。使い回しているパスワードは、サービスごとに別のものに変え、2段階認証もオンにしておきましょう。
4. カードの利用明細を、こまめに確かめる
カード情報の一部が漏れた事件の対象の人は、しばらくの間、利用明細に身に覚えのない請求がないか確かめてください。不安な場合は、カード会社に再発行を相談できます。
5. 免許証の画像が漏れたら、本人申告も検討する
免許証の画像が漏れた場合は、信用情報機関(CIC・JICC・KSC)に「なりすましに注意してほしい」と登録する本人申告や、免許証の再交付を検討しましょう。くわしくはタイムズカーの記事で解説しています。
情報を入力した・お金を払ってしまった場合は?
- カード情報を入力した場合は、すぐにカード会社に連絡して、カードの利用を止めてもらう
- カードの利用明細を確認し、身に覚えのない請求がないか確かめる
- IDやパスワードを入力した場合は、すぐに変更する。同じパスワードを使っているほかのサービスも変更する
- お金を払ってしまった場合は、警察相談専用電話「#9110」や最寄りの警察署に相談する
なぜこんなに続いているのか
情報漏洩がこれほど続いている理由は、はっきりとは分かっていません。分かっているのは次のようなことです。
- 手口はばらばら:システムの弱点を突かれたもの、本人に情報を見せる仕組みを悪用されたもの、管理の甘いネットワークを渡り歩かれたものなどがあり、同じ犯人による一斉の攻撃とは言い切れません
- AIの影響は議論が分かれている:GMOの代表はAI技術の悪用に触れましたが、攻撃者側は「初歩的なミスで、AIとは関係ない」と主張しています
- 公表される件数が増えた面もある:2022年4月から、一定の情報漏洩は、個人情報保護委員会への報告と本人への通知が義務になりました
どんな理由であれ、利用者にできるのは、漏れた情報を使った詐欺に引っかからないことです。新しい事件が起きたら、この記事にも追記していきます。
まとめ
- 2026年の秋、佐川急便、ショップサーブ、ソースネクスト、タイムズカー、Joshin、ヤマト運輸、楽天トラベル、ローソン、GMOなどで大規模な情報漏洩が相次いだ
- 荷物を受け取っただけ、知らないネットショップで買っただけ、退会しただけ、でも対象になる事件がある
- パスワード、カード情報の一部、免許証の画像など、事件によって漏れたものが違う。自分に当てはまる事件の記事で、やることを確認する
- どの事件でも、自分の情報が書かれた本物そっくりの詐欺に注意。確認は、公式アプリや公式サイトを自分で開いて行う
相談・報告先
- 警察相談専用電話「#9110」:詐欺かどうか不安なとき、被害に遭ったかもしれないときに相談できます。
- 消費者ホットライン「188」:最寄りの消費生活センターを案内してもらえます。
- 信用情報機関(本人申告):CIC、JICC、KSC(全国銀行個人信用情報センター)
- フィッシング対策協議会:迷惑メールフォルダーに入らずに届いたフィッシングメールは、リンクをクリックせずに info@antiphishing.jp へ転送して報告できます。
24時間LINEで無料相談