フィギュアの「ねんどろいど」などで知られるグッドスマイルカンパニーの公式ショップで、カード番号の全16桁とセキュリティコードまで漏れた可能性があることが分かりました。
カード情報は、お店がふだん保存しない部分まで漏れると、ネットで不正に使われやすくなります。さらに今回は、過去に一度でもカードを登録したことがある人も、カード番号の一部が漏れた対象に入っています。この人たちには、個別のメールは届きません。
この記事では、自分がどのグループに当てはまるかの確かめ方、グループごとにやるべきこと、そしてこのあと届くおそれがある便乗詐欺について、くわしく解説してまいります。
この記事のポイント
- 決済ページに不正なプログラムが置かれ、10月21日13時55分〜23日7時にカードを入力した人は、名義・全16桁・有効期限・セキュリティコードが漏れた可能性
- 過去にカードを登録したことがある人は、カード番号の下4桁と有効期限が漏れた可能性。このグループには個別メールが届かない
- 出荷前の注文があった人の一部は、名前・住所・電話番号・メールアドレス・注文内容が漏れた可能性
- 会社の説明は第1報から第4報までに何度も変わっている。最新の発表を確認すること
- グッドスマイルカンパニーは2024年5月に電話の窓口を終了している。「グッドスマイルカンパニーです」という電話は特に疑う
24時間LINEで無料相談
グッドスマイルカンパニー情報漏洩で何が起きたのか
不正アクセスを受けたのは、グッドスマイルカンパニーの通販サイト「グッドスマイルカンパニー公式ショップ」です。会社の発表をもとに、経緯をまとめます。
| 10月19日 | 15時過ぎごろから、第三者による不正アクセスが始まる(22日23時前ごろまで、複数回) |
|---|---|
| 10月21日 | 13時55分から、カードの決済ページに不正なプログラムが置かれる(23日7時まで) |
| 10月23日 | 6時過ぎ、システムの開発・保守の委託先からの連絡で発覚。7時に公式ショップを閉鎖。第1報 |
| 10月26日 | 第2報(第1報に追記)。原因はPHPの脆弱性ではないと説明 |
| 10月28日 | 18時30分過ぎ、決済ページに不正なプログラムが置かれていたことが判明 |
| 10月29日 | 第3報。カード番号の全桁とセキュリティコードが漏れた可能性を公表 |
| 10月30日 | 第4報。注文情報が漏れた対象を修正し、よくある質問(FAQ)を公開 |
原因について会社は、システムの一部にあった脆弱性を悪用され、管理者の権限を不正に取られたものと説明しています。なお、会社は10月21日から22日にかけて、PHPの脆弱性への対応のためにメンテナンスをしていました。不正なプログラムが置かれ始めた時間と重なりますが、会社は「原因はPHPの脆弱性ではない」としています。
公式ショップの再開時期は未定です。
グッドスマイルカンパニーの説明は、何度も変わっている
今回の発表は、回を追うごとに内容が大きく変わっています。
- 第1報(10月23日):会員の氏名・住所・電話番号・メールアドレスなどが閲覧された可能性があるとし、カード情報は「ブランド・下4桁・有効期限のみ。全桁とセキュリティコードは含まれない」と説明
- 第3報(10月29日):決済ページの不正なプログラムで、全16桁とセキュリティコードも漏れた可能性があると訂正
- 第4報(10月30日):注文情報が漏れた対象を「10月22日22時20分ごろ〜23時前ごろの注文」から「10月22日23時前までの、出荷前の注文」に修正
一方、第4報と同時に公開されたFAQでは、「会員情報のデータベースへの不正アクセスは確認されていない」と説明しています。第1報で「閲覧された可能性がある」としていた会員の基本情報がどうなったのか、はっきりした説明はまだありません。
このように、調査が進むにつれて内容が変わっています。前に読んだ説明で「自分は大丈夫」と判断した人も、最新の発表をもう一度確認してください。
グッドスマイルカンパニー情報漏洩の対象か確かめる
会社は、漏れた可能性がある人を3つのグループに分けています。1人が複数のグループに当てはまることもあります。
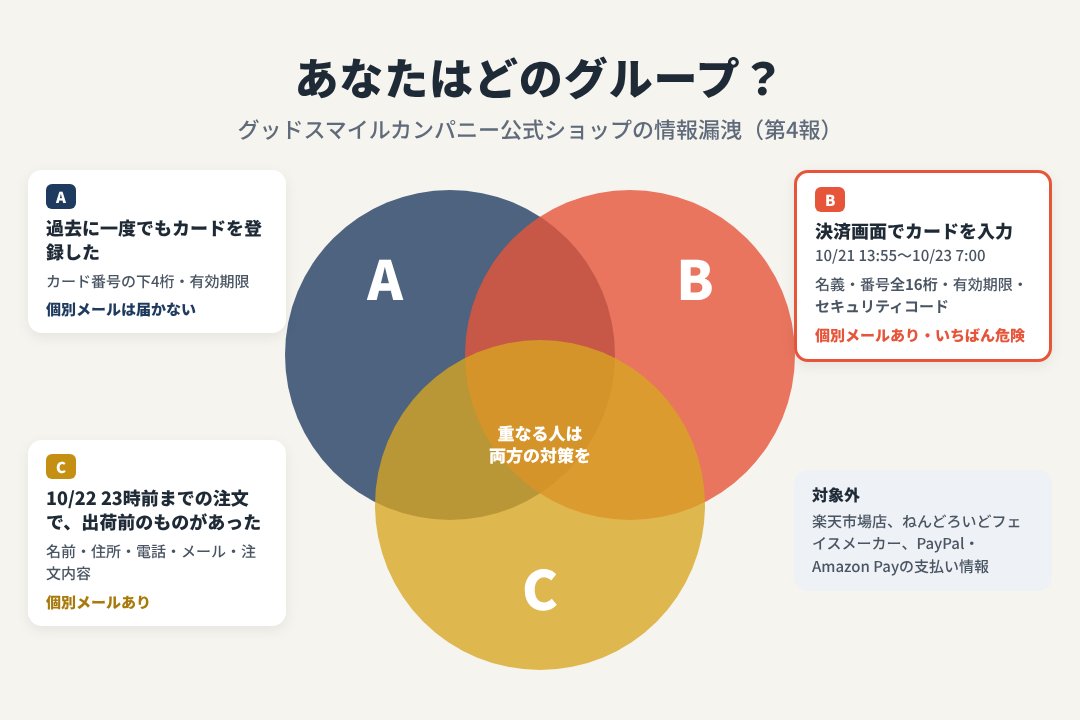
グループB:カードの情報がすべて漏れた可能性がある人(いちばん危険)
2026年10月21日13時55分から23日7時までに、公式ショップの決済画面でカードの情報を入力した人です(2,800人)。次のどれかに当てはまる人が含まれます。
- カード決済で注文した人
- カード決済をしようとしたが、最後まで終わらなかった人
- ログインしてカートに商品を入れたが、決済に進まなかった人(※)
- 予約した商品の支払いに使うカードを変更した人(変更が終わらなかった人も含む)
※カートに入れただけの人は、実際にはカード情報は漏れていないと会社は説明しています。ただ、システムに記録が残っておらず、決済を途中でやめた人と見分けられないため、まとめて連絡しているとのことです。
漏れた可能性があるのは、カードの名義・カード番号(全16桁)・有効期限・セキュリティコードです。このグループには、次の件名の個別メールが届いています。
- 【重要】弊社ECサイトへの不正アクセスによるクレジットカード情報漏えいの可能性およびご対応のお願い
- 【重要】弊社ECサイトへの不正アクセスによるクレジットカード情報漏えいの可能性に関するお詫び
注意したいのは、「注文したあとにカードを変更しようとして、うまくいかなかった人」です。会社はこの人たちも漏れた可能性があるとしていますが、記録がないため特定できず、メールが届かない場合があります。この期間にカードの変更を試した覚えがある人は、グループBと同じ対策をしてください。
グループA:カード番号の下4桁と有効期限が漏れた可能性がある人
公式ショップに、過去に一度でもカードを登録したことがある人です。漏れたカードは、重なりを除いて40万枚あまりにのぼります。
漏れた可能性があるのは、カード番号の下4桁と有効期限です。カードの名義やセキュリティコードは保存していなかったため漏れておらず、この情報にひもづく会員情報も漏れていないと会社は説明しています。
このグループは、対象の人数をまだ確認しているところのため、個別のメールは送られていません。「メールが来ていないから関係ない」とは言えないので、カードを登録した覚えがある人は、自分も対象だと考えてください。
グループC:注文の情報が漏れた可能性がある人
2026年10月22日23時前ごろまでに注文し、その時点でまだ出荷されていない注文があった人のうちの一部です。実際に見られた注文は最大202件ですが、どの注文かを特定できないため、可能性のある5,356人すべてに個別のメールで連絡しています。
漏れた可能性があるのは、お届け先・請求先の名前・住所・電話番号、メールアドレス、注文内容、金額、支払い方法の種類です。支払い方法を問わず対象で、カード番号や口座番号は含まれていないとされています。
個別メールの件名は「【重要】弊社ECサイトへの不正アクセスによる注文情報漏えいの可能性に関するお詫び」です。
グッドスマイルカンパニー情報漏洩の対象にならないもの
- 楽天市場の「GOOD SMILE STORE 楽天市場店」での買い物(別のシステムのため)
- 「ねんどろいどフェイスメーカー」
- PayPal・Amazon Payでの支払いの情報(ただし、グループCの注文情報は、支払い方法を問わず対象)
海外のメディアは、米国向けのショップ(goodsmileus.com)は別のシステムで動いているため影響はないと会社が説明していると伝えています。
なぜセキュリティコードまで漏れたのか
会社は、カード番号の全桁とセキュリティコードを保存していませんでした。それでも漏れたのは、カードを入力する画面そのものに、不正なプログラムが仕掛けられていたからです。
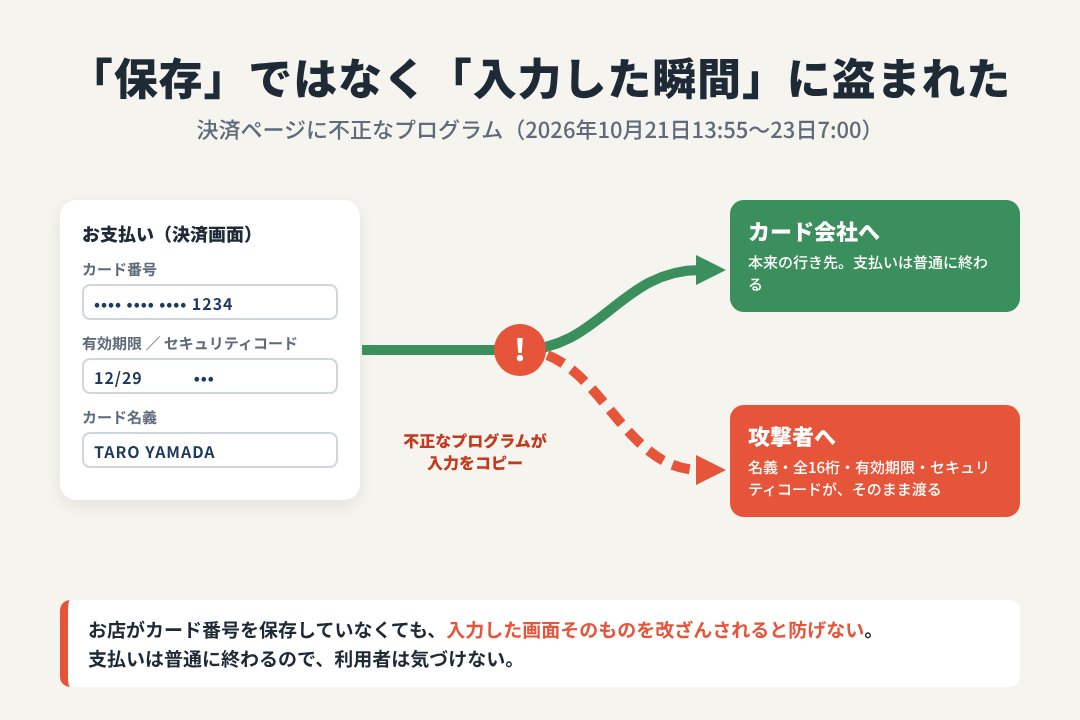
決済画面に入力したカードの情報は、本来はカード会社の側に送られます。今回は、その途中で不正なプログラムが入力内容をコピーし、攻撃者に渡していたとみられます。支払いそのものは普通に終わるため、利用者が画面を見て気づくことはできません。
3Dセキュアがあっても、安心できない理由
グッドスマイルカンパニー公式ショップは、2023年12月から、カード決済で本人認証の「3Dセキュア」を必須にしていました。3Dセキュアは、カードを使うときに本人かどうかを確かめる仕組みです。入力した番号を盗み見られることまでは防げません。
盗まれたカード番号とセキュリティコードは、本人認証を求めないお店(海外の通販サイトなど)で使われるおそれがあります。グループBの人は、「このショップは3Dセキュアだったから大丈夫」とは考えないでください。
グッドスマイルカンパニー情報漏洩、グループ別にやること
漏れた情報の深さによって、やるべきことが変わります。
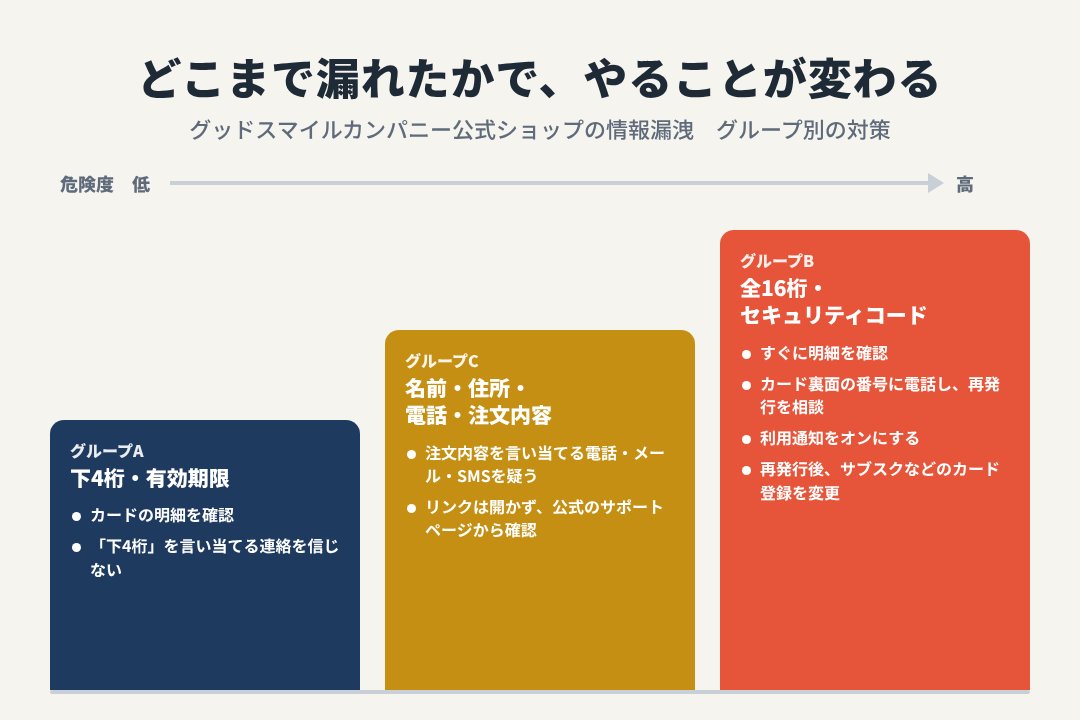
グループBの人:カード会社に連絡して、再発行を相談する
- カードの明細を今すぐ確認する。カード会社のアプリやWeb明細なら、確定前の利用も見られることが多い
- カードの裏面に書かれた電話番号に連絡し、グッドスマイルカンパニーの件で対象になったことを伝えて、再発行を相談する。再発行は本人しか申し込めない
- カード会社のアプリなどで、利用通知をオンにしておく
- 再発行したら、サブスクや公共料金など、古いカードを登録しているサービスの登録を変更する
再発行の手数料について、会社は「利用者の負担にならないよう、カード会社に申し入れている」と説明しています。手数料がかかると言われたら、そのこともカード会社に伝えてみてください。
グループAの人:明細を確認し、下4桁を言い当てる連絡を疑う
会社は、下4桁と有効期限だけで不正に使われる可能性は「極めて低い」と説明しています。それでも、念のためカードの明細を確認しておきましょう。
気をつけたいのは、詐欺に使われることです。カードの下4桁は、本物のカード会社が本人確認に使うことがあります。そのため、「お使いのカード(末尾1234)に不正利用の疑いがあります」のように下4桁を言い当てられると、本物だと信じてしまいがちです。下4桁が合っていても、それだけで本物と判断しないでください。
グループCの人:名前や注文内容を言い当てる連絡を疑う
名前・住所・電話番号に加えて、何を注文したかまで漏れた可能性があります。「ご注文の〇〇(実際の商品名)について」と商品名まで言われると、信じてしまいやすくなります。電話・メール・SMSのどれでも、リンクは開かず、自分で開いた公式のサポートページから確かめてください。
共通:退会したい人は
公式ショップが閉鎖している間も、退会はサポートの問い合わせフォームから受け付けています。今後この公式ショップを使う予定がない人は、退会も考えてみてください。
グッドスマイルカンパニーの情報漏洩に便乗した詐欺に注意
会社は、漏れた情報を悪用し、グッドスマイルカンパニーや公的機関、金融機関などを名乗る詐欺が行われるおそれがあると呼びかけています。今回の状況から、特に次のような連絡に注意してください。
- 「予約商品の決済エラー。こちらから再決済してください」:今回、支払いができなかった予約商品について、本物の「決済エラー」の自動メールが届いている人がいます。ただ、公式ショップは閉鎖中で、再決済はできない状態です。会社は、問い合わせフォームから連絡するよう案内しています。リンク付きで再決済を求めるメールは、偽物を疑ってください
- 「公式ショップ再開のお知らせ。カード情報の再登録をお願いします」:再開に便乗して、偽のページでカード情報を入力させるもの
- 「お詫びとして返金・ポイントを差し上げます」:お詫びを口実に、口座番号やカード情報を聞き出そうとするもの
- カード会社を名乗る電話「グッドスマイルカンパニーの件で不正利用がありました」:カード番号やセキュリティコード、暗証番号を聞き出そうとするもの
- SNSのなりすまし:会社は2025年8月、TikTokで同社を装ったDMが多く送られ、外部のLINEに誘導していると注意を呼びかけていました。今回の件に便乗したなりすましにも注意が必要です
- 「グッスマ公式」をうたう偽の通販サイト:公式ショップが閉まっている間に、ねんどろいどやfigmaなどの人気商品を安く売るとうたうサイト
グッドスマイルカンパニーを名乗る連絡を見分けるポイント
グッドスマイルカンパニーから電話は来ない
グッドスマイルカンパニーは、2024年5月31日で電話での対応を終了し、問い合わせフォームとチャットだけで対応しています。「グッドスマイルカンパニーのサポートです」という電話がかかってきたら、まず疑ってください。
メールのリンクは開かず、サポートページから確かめる
本物の個別メールの件名は、この記事で紹介したとおりです。ただ、件名は簡単にまねできます。件名が同じでも、メールのリンクは開かず、ブックマークや検索から開いたグッドスマイルカンパニーのサポートページで、お知らせを確認してください。
カード会社からの電話は、かけ直して確かめる
カード会社を名乗る電話でセキュリティコードや暗証番号を聞かれたら、答えずにいったん切ってください。そのうえで、カードの裏面に書かれた番号に自分からかけ直して確認しましょう。
公式SNSは一覧で確かめる
グッドスマイルカンパニーは、公式サイトに公式SNSアカウントの一覧を載せており、それ以外のアカウントから連絡することはないとしています。DMが届いたら、一覧にあるアカウントかどうかを確かめてください。
SNSでの反応
SNSやネットの掲示板では、「カードを止めないと使われ放題になる」と不安を訴える声や、再発行の費用を誰が負担するのかを問う声が出ています。また、「今後はコンビニ払いや後払いにする」「ネットではカードを使わない」など、支払い方法を見直すという声も見られます。
なお、2024年11月には、米国向けの別のショップ(goodsmileus.com)で、海外の利用者から「カード情報を盗まれた」という報告が相次いだと海外メディアが伝えています。このとき会社は、公式には認めていませんでした。
情報を入力した・お金を払ってしまった場合は?
- カード情報を入力した場合は、すぐにカード会社に連絡して、カードの利用を止めてもらう
- カードの利用明細を確認し、身に覚えのない請求がないか確かめる
- パスワードを入力した場合は、すぐに本物のサイトで変更する。同じパスワードを使っているほかのサービスも変更する
- お金を払ってしまった場合は、警察相談専用電話「#9110」や最寄りの警察署に相談する
まとめ
- グッドスマイルカンパニー公式ショップの決済ページに不正なプログラムが置かれ、10月21日13時55分〜23日7時にカードを入力した人は、セキュリティコードまで漏れた可能性がある
- 過去にカードを登録しただけの人も、下4桁と有効期限が漏れた可能性がある。このグループには個別メールが届かない
- グループBの人は、すぐに明細を確認し、カードの裏面の番号に電話して再発行を相談する
- 会社の説明は何度も変わっている。最新の発表を確認する
- グッドスマイルカンパニーは電話の窓口を終了している。同社を名乗る電話や、リンク付きの「再決済」「再登録」のメールは疑う
相談・問い合わせ先
- グッドスマイルカンパニーの公式発表:不正アクセスによるお客様情報流出の可能性について(第4報)、2026年10月に発生した不正アクセスに関するFAQ
- グッドスマイルカンパニー カスタマーサポート:お問い合わせフォーム(電話の窓口はありません)
- カード会社:カードの裏面に書かれた電話番号
- 警察相談専用電話「#9110」:詐欺かどうか不安なとき、被害に遭ったかもしれないときに相談できます。
- 消費者ホットライン「188」:最寄りの消費生活センターを案内してもらえます。
- フィッシング対策協議会:迷惑メールフォルダーに入らずに届いたフィッシングメールは、リンクをクリックせずに info@antiphishing.jp へ転送して報告できます。
参考
- インサイド(2026年10月29日)
- ITmedia NEWS(2026年10月29日)
- KAI-YOU(2026年10月30日)
- GameBusiness.jp(2026年10月25日)
- Essential Japan
- The Outer Haven(2024年11月)
24時間LINEで無料相談