「GMOトラスト・ログインなんて、使った覚えがない」と思っている方も、少し待ってください。
GMOトラスト・ログインは、会社で使うさまざまな業務アプリに、1つのIDでログインできるようにするサービスです。あなたが申し込んだものではなく、勤め先が導入しているものなので、社員は名前を知らないまま使っていることがあります。
このサービスで、社員の氏名やメールアドレス、社員番号や所属、さらに仕事で使っている業務アプリの名前が入ったファイルが、約9年間にわたって外部から取得できる状態になっていました。実際に第三者に取得されたことも確認されています。
この記事では、何が起きたのか、自分が対象かの確かめ方、そして仕事用のメールアドレスに届くおそれがある偽ログインや請求詐欺の見分け方について、くわしく解説してまいります。
この記事のポイント
- 原因は外部からの攻撃ではなく、GMOグローバルサインの設定の不備。顧客の情報が入ったファイルを、ロゴ画像を置くための公開された場所に保存していた
- 2017年11月ごろから2026年9月まで、約9年間外部から取得できる状態だった。気付いたのはGMO自身ではなく、外部のセキュリティ研究者
- 漏れたのは、氏名・メールアドレス・社員番号や所属のほか、使っている業務アプリの名前
- パスワードや多要素認証の情報、決済情報は含まれていないと会社は説明している
- 自分が対象かは、勤め先の情報システム部門に確かめる必要がある
24時間LINEで無料相談
GMOトラスト・ログインの情報漏洩で何が起きたのか
GMOトラスト・ログインは、GMOインターネットグループのGMOグローバルサインが提供している、企業向けのID管理サービスです。会社の発表をもとに、経緯をまとめます。
| 2017年11月ごろ | ロゴ画像の配信のため、ファイルの保存場所を外部から見られる設定に変更。この時点から、顧客の情報が入ったファイルも外部から取得できる状態になった |
|---|---|
| 2026年9月14日 | 外部のセキュリティ研究者から、GMOの脆弱性報告制度を通じて報告を受けて発覚 |
| 9月14日〜15日 | 外部からのファイル取得を段階的に遮断 |
| 9月16日 | 第一報。対象企業の管理者への個別の連絡を開始 |
| 10月7日 | 第二報(暫定で2,007社・3万7,747人) |
| 10月30日 | 第三報。外部の専門機関の調査が終わり、対象を2,492社・4万5,030人に更新 |
10月30日の時点で、二次被害は確認されていないとしています。会社は、11月12日に個人情報保護委員会へ最終的な報告を出す予定です。
GMOトラスト・ログインの情報漏洩は「攻撃」ではなく「置きっぱなし」
今回の漏洩は、誰かがシステムに侵入したものではありません。会社の説明によると、原因は次のとおりです。
- サービスのロゴ画像を配信するため、ファイルの保存場所の一部を、外部から誰でも見られる場所として使っていた
- その場所に、顧客の情報が入ったファイルも保存される作りになっていた
- ファイルの一覧を外から見ることができ、ファイルのリンクにも有効期限などの制限がなかった
- 定期的なセキュリティの診断は、ファイルの保存場所を対象にしていなかったため、長い間気付かなかった
SNSやネットの掲示板では、「ハッキングするまでもなく、誰でも見られる状態だった」ことに驚く声も上がっています。
9年間のうち、取得が確認できたのは2021年6月以降
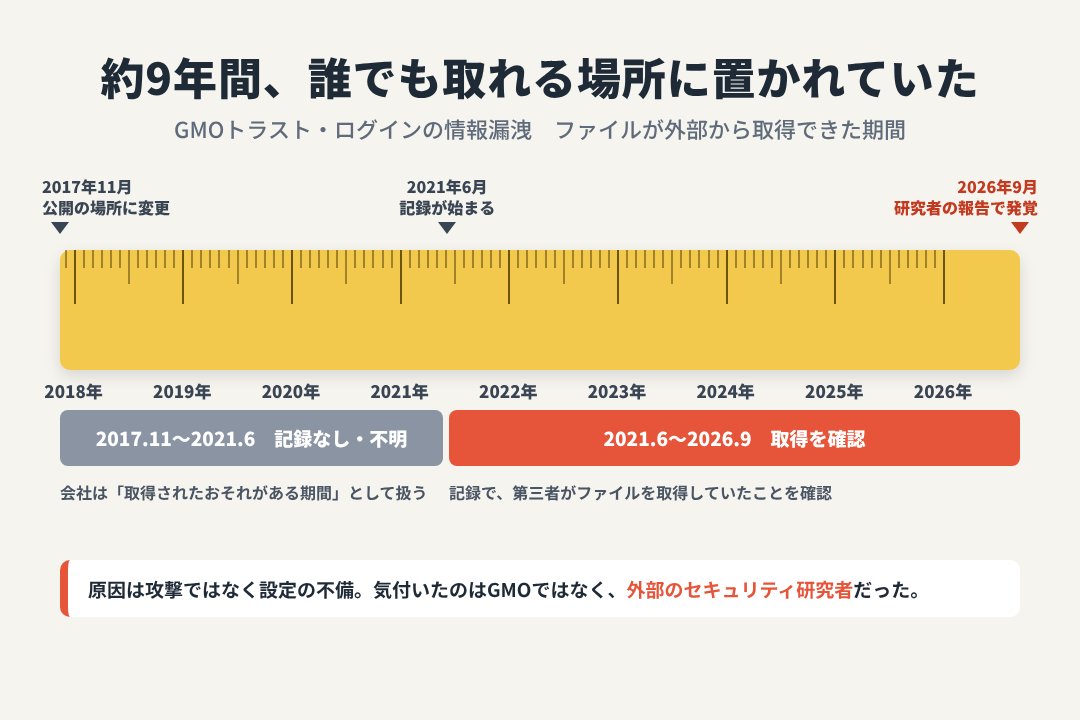
ファイルが外部から取得できる状態だったのは、2017年11月14日ごろから2026年9月15日までです。アクセスの記録で実際に取得されたことが確認できたのは、2021年6月8日以降です。
それより前は記録が残っておらず、取得されたかどうかが分かりません。会社は、この期間も取得されたおそれがある期間として扱うとしています。
GMOトラスト・ログインの情報漏洩で漏れた情報
| 管理者の一括操作で作られたファイル(4万4,836人) | メールアドレス、氏名、連携しているサービス名(使っている業務アプリの名前)、会社が独自に設定した項目(社員番号、所属など) |
|---|---|
| 契約情報のファイル(請求の担当者194人など) | 企業ID、ライセンス数、利用状況、解約日。請求書の送付先担当者の氏名・住所・電話番号・メールアドレス |
漏れていないとされるもの
- GMOトラスト・ログインにログインするパスワード
- 秘密の質問と答え、多要素認証の情報
- 連携している業務アプリのパスワード
- クレジットカードなどの決済情報
なお、漏れたファイルには、管理者が社員のパスワードをまとめて設定するときに使うファイルも含まれていました。ただし会社は、ログインのパスワードは含まれていないと説明しています。
GMOトラスト・ログインの情報漏洩、自分が対象かの確かめ方
GMOトラスト・ログインは、会社が契約して社員に使わせるサービスです。社員が自分で対象かどうかを確かめる方法は用意されていません。
まずは勤め先が使っているかを確かめる
会社のパソコンで、業務アプリにログインするときに「GMOトラスト・ログイン」や「TRUST LOGIN」と書かれた画面を通っていれば、勤め先が使っています。分からない場合は、社内のポータルや情報システム部門に確かめてください。
対象かどうかは、情報システム部門に聞く
対象になった企業には、GMOから管理者あてに個別の連絡が届いています。会社は、管理者から社員にも内容を共有するよう求めています。勤め先が使っていて、何も知らされていない場合は、情報システム部門に問い合わせてみてください。
すでに解約した会社の人も対象になりうる
取得できる状態だった期間は約9年間と長く、漏れた契約情報には「解約日」も含まれています。今は使っていなくても、以前勤め先が使っていた場合や、前の勤め先で使っていた場合も、対象になっている可能性があります。
漏れた情報で作られる「偽ログイン」に注意
今回漏れた情報で特に注意したいのは、「誰が、どの会社で、どの業務アプリを使っているか」が分かってしまうことです。
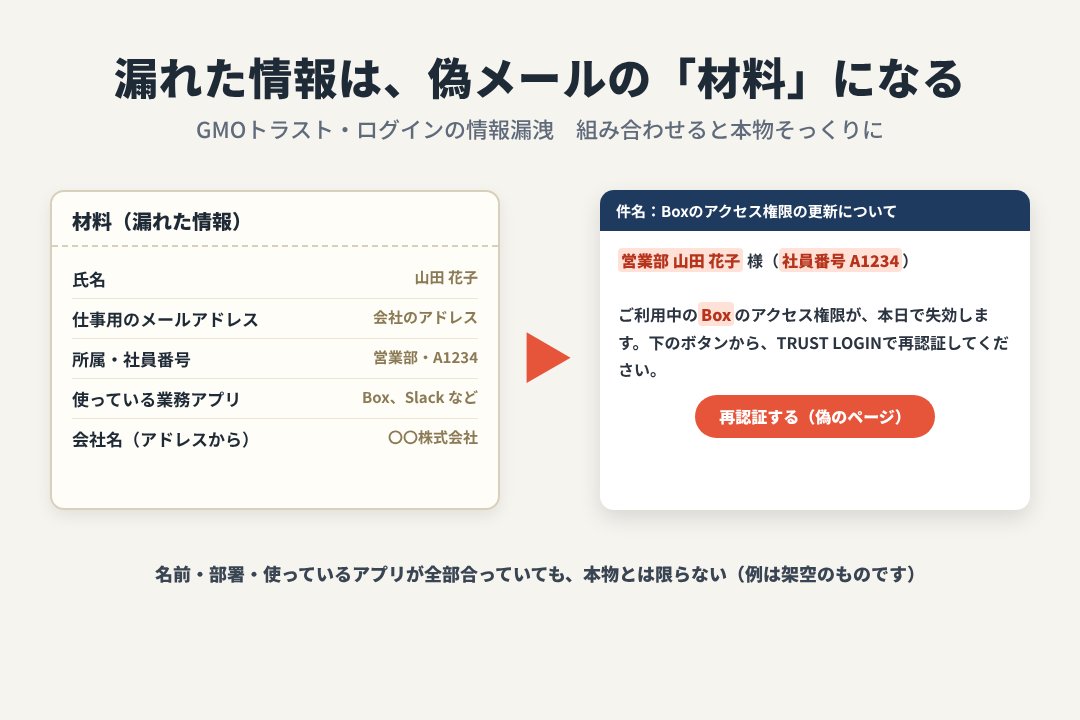
たとえば、氏名と仕事用のメールアドレス、所属部署、そして「この人はBoxとSlackを使っている」という情報がそろえば、次のようなメールを作れてしまいます。
- 「〇〇部 山田様 Boxのアクセス権限の更新が必要です。こちらから再ログインしてください」
- 「TRUST LOGINのセキュリティ強化のため、再認証をお願いします」
実際に使っているアプリの名前で、自分の部署名まで書かれていると、本物の社内連絡と見分けるのはとても難しくなります。
GMOトラスト・ログインのIDは「会社のすべての入口」
GMOトラスト・ログインは、1つのIDとパスワードで、会社のさまざまな業務アプリにログインできる仕組みです。便利な反面、そのIDとパスワードを偽のログイン画面で盗まれると、会社のメールやファイル、顧客の情報まで一度に入られてしまうおそれがあります。
パスワードは漏れていないとされていますが、漏れた情報を使って、パスワードを入力させる偽のログイン画面に誘導されるおそれがあります。
請求担当者は「振込先の変更」に注意
契約情報のファイルからは、請求書の送付先の担当者の氏名・住所・電話番号・メールアドレスに加えて、ライセンス数や利用状況も漏れています。
これらを使うと、「GMOトラスト・ログインの利用料の振込先が変わりました」「ライセンス数の超過分をお支払いください」といった、もっともらしい請求のメールが作れてしまいます。取引先を装って振込先を変えさせ、お金をだまし取る「ビジネスメール詐欺」の手口です。
会社も、契約の更新やライセンスの超過、アカウントの確認などを理由に、IDやパスワードの入力、送金を求める連絡に注意するよう呼びかけています。
GMOトラスト・ログインの情報漏洩、立場ごとにやること
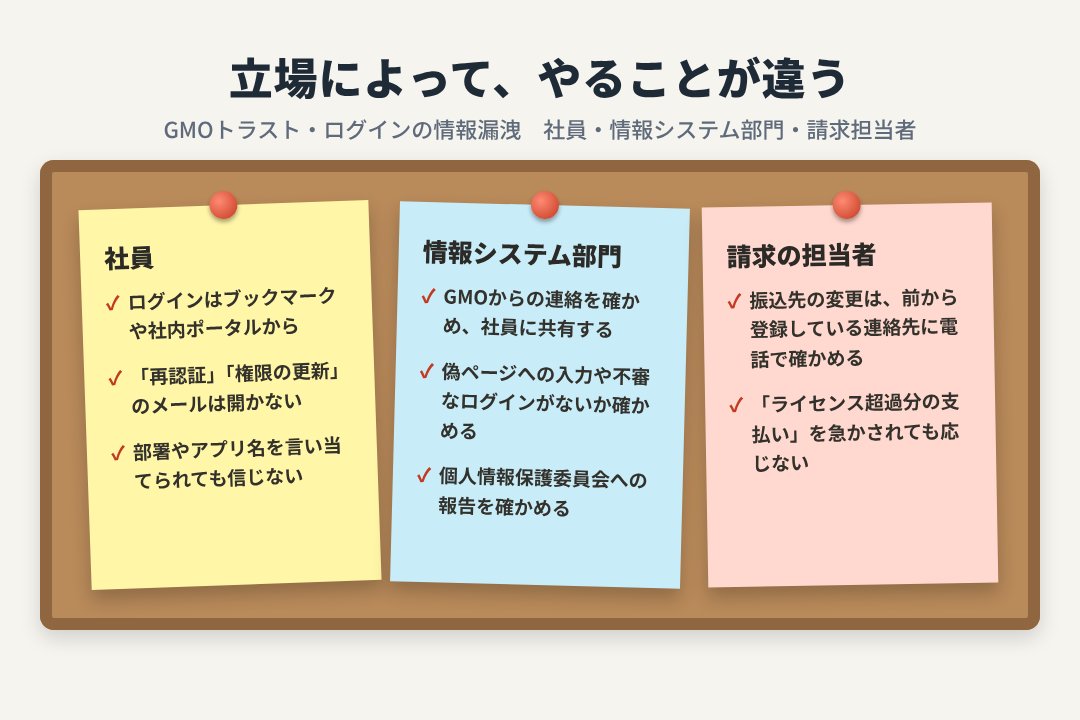
社員の人
- 業務アプリへのログインは、メールのリンクからではなく、ブックマークや社内ポータルから行う
- 「再認証」「権限の更新」「アカウントの確認」を求めるメールが届いたら、リンクを開かず、情報システム部門に確かめる
- 所属や社員番号、使っているアプリを言い当てられても、それだけで本物と判断しない
情報システム部門の人
- GMOからの連絡を確かめ、社員に注意を呼びかける
- 偽のログイン画面に情報を入力した社員がいないか、不審なログインの記録がないかを確かめる
- 個人情報保護委員会への報告が必要かどうかを確かめる(GMOは報告に関する案内を送っている)
請求の担当者
- 振込先の変更や追加の支払いを求められたら、メールに書かれた連絡先ではなく、前から登録している連絡先に電話などで確かめる
- 急ぎを理由にした支払いの依頼には応じない
パスワードは漏れていないとされているため、会社はこの件だけでパスワードを一斉に変える必要があるとはしていません。ただし、偽のページにパスワードを入力してしまった場合は、すぐに変更し、情報システム部門に伝えてください。
GMOトラスト・ログインを名乗る連絡を見分けるポイント
GMOがパスワードを聞くことはない
会社は、メールや電話でパスワードなどの認証情報を聞くことはないとしています。「本人確認のため、パスワードを教えてください」という連絡は、詐欺を疑ってください。
社員の個人あてに「お詫び」は来ない
GMOが個別に連絡しているのは、契約している企業の管理者です。社員の個人あてに「お詫び」「補償」「再登録」などのメールが届いた場合は、偽物を疑ってください。
迷ったら社内で確かめる
社内の連絡を装ったメールでも、少しでも違和感があれば、チャットや電話など別の方法で、送り主や情報システム部門に確かめましょう。
GMOでは別の不正アクセスも
GMOインターネットグループでは10月、クラウドサービス「お名前.com デスクトップクラウド」への不正アクセスも起きています。こちらの利用者が気を付けることは、次の記事にまとめています。
情報を入力した・お金を払ってしまった場合は?
- 偽のログイン画面にパスワードを入力した場合は、すぐに本物の画面から変更し、情報システム部門に伝える
- 同じパスワードをほかのサービスでも使っている場合は、そちらも変更する
- だまされて振り込んでしまった場合は、すぐに振込先の銀行と、警察相談専用電話「#9110」または最寄りの警察署に相談する
まとめ
- GMOトラスト・ログインで、社員の氏名・メールアドレス・社員番号や所属、使っている業務アプリの名前が、約9年間外部から取得できる状態だった。原因は攻撃ではなく、GMOの設定の不備
- 自分が対象かは、勤め先の情報システム部門に確かめる。以前使っていた会社の人も対象になりうる
- 漏れた情報で、実際に使っているアプリの名前を使った偽ログインメールが作れてしまう。ログインはブックマークや社内ポータルから
- 請求担当者は、振込先の変更を登録済みの連絡先で必ず確かめる
相談・問い合わせ先
- GMOトラスト・ログインの公式発表:第三報(2026年10月30日)、第二報、第一報
- GMOトラスト・ログインの相談窓口:03-4545-2303(10時〜18時、土日祝日を除く)、お問い合わせフォーム
- 警察相談専用電話「#9110」:詐欺かどうか不安なとき、被害に遭ったかもしれないときに相談できます。
- 消費者ホットライン「188」:最寄りの消費生活センターを案内してもらえます。
- フィッシング対策協議会:迷惑メールフォルダーに入らずに届いたフィッシングメールは、リンクをクリックせずに info@antiphishing.jp へ転送して報告できます。
参考
24時間LINEで無料相談