「アララメッセージなんて、使った覚えがない」と思っている方も、少し待ってください。
アララメッセージは、東証に上場するIT企業ペイクラウドホールディングスの子会社「アララ」が運営する、企業や団体がメルマガやお知らせメールを一斉に送るときに使うサービスです。ニュースでは「ペイクラウド」の名前で報じられていることもあります。
あなたが申し込んだものではなく、あなたが登録しているお店やサービスが、裏側で使っているものなので、名前を知らないまま、ここに自分のメールアドレスが登録されていることがあります。
このサービスが不正アクセスを受け、メールアドレス約7,700万件が外部に持ち出されました。企業によっては、氏名・生年月日・電話番号・住所などの会員情報も含まれています。さらに、このサービスが悪用され、クレジットカード会社を装った偽のメールが最大で約713万通送られました。
この記事では、何が起きたのか、自分が対象かの確かめ方、そしてすでに届いた偽メールと、これから届くおそれがある詐欺の見分け方について、くわしく解説してまいります。
この記事のポイント
- アララメッセージは、ペイクラウドホールディングスの子会社アララが運営する、企業のメルマガやお知らせメールを配信するサービス。名前を知らなくても、登録しているお店やサービスが使っていれば対象になりうる
- 鹿児島の決済サービス「Payどん」など、使っていたことが分かっているサービスもある
- 持ち出されたメールアドレスは約7,700万件(精査中)。対象の企業は最大約380社。企業によっては氏名・生年月日・電話番号・住所なども含まれる
- 10月28日〜30日、送信元「news@arara.com」から、カード会社を装う「利用内容確認のご依頼」などのメールが最大約713万通送られた
- クレジットカード番号は、アララのサービスには保存されていないと会社は説明している
- 自分が対象かは、メルマガを受け取っているお店やサービスからの連絡で確かめる
24時間LINEで無料相談
アララメッセージ(ペイクラウド子会社)の情報漏洩で何が起きたのか
アララの発表(第2報)をもとに、経緯をまとめます。親会社のペイクラウドホールディングスも、11月2日に同じ内容を発表しています。
| 10月27日〜28日 | 第三者が、複数の企業が共同で使う環境の管理画面に不正にログインし、データを出力する機能などを使って持ち出す |
|---|---|
| 10月28日 未明 | サービスが悪用され、カード会社を装った偽メールの送信が始まる。7時に止めたが、8時47分ごろから別の環境で送信が続く |
| 10月28日 16時31分 | 共同で使う環境を緊急停止 |
| 10月29日 | 第1報。「メールアドレス約301万件が流出」と公表。個人情報保護委員会と警察に報告 |
| 10月29日〜30日 | サービスのサーバーを経由して、各企業の環境(サーバー97台)からデータが持ち出される |
| 10月30日 | 別の環境からの偽メールの送信に気付き、通信を遮断。13時32分を最後に送信は止まる |
| 10月31日 | 各企業の環境からの持ち出しに気付き、19時53分にアララメッセージの提供をすべて停止 |
| 11月2日 | 第2報。持ち出されたメールアドレスを約7,700万件、対象の企業を最大約380社と公表 |
一連の不正アクセスは、同じ第三者によるものとみられています。原因は、Webサーバーの脆弱性と、システムの環境の問題だと説明されています。侵入が始まった時期や経路は、まだ調査中です。サービスの再開時期は決まっていません。
アララメッセージは「メルマガの裏側」にあるサービス
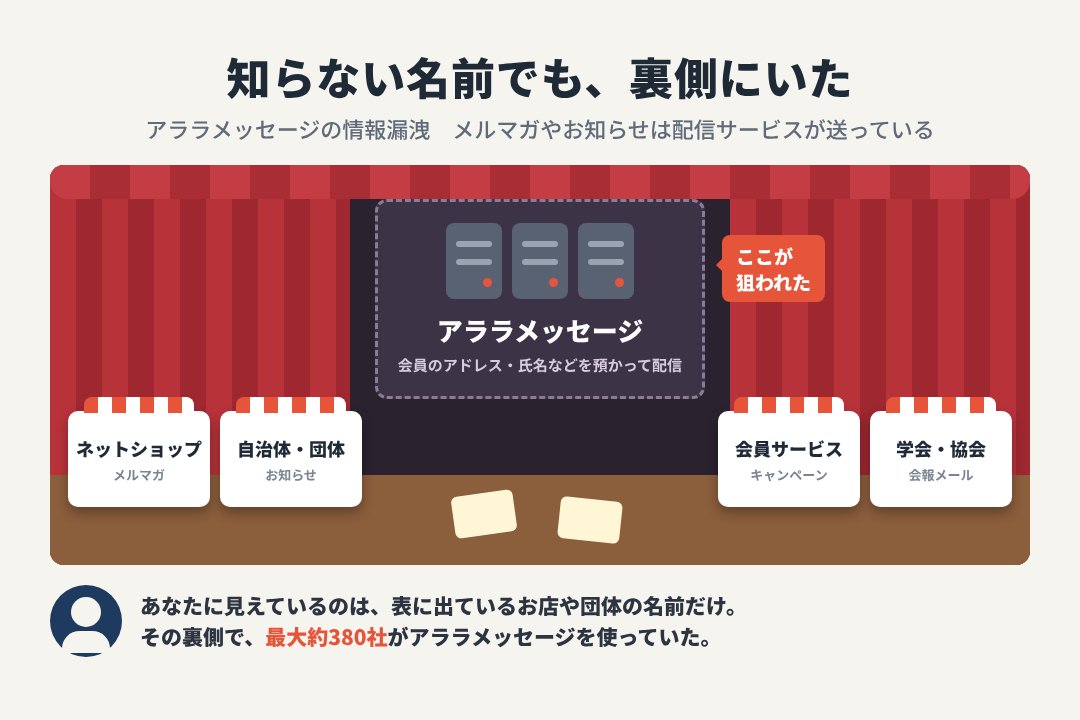
お店や会社から届くメルマガ、キャンペーンのお知らせ、会員向けのメールは、その会社が自分で送っているとは限りません。多くの場合、アララメッセージのような配信サービスに、会員のメールアドレスなどを預けて送ってもらっています。
そのため、メールの差出人には普段使っているお店やサービスの名前が出ていても、裏側ではアララのサーバーに自分の情報が保存されている、ということがあります。今回、そのサーバーが狙われました。
アララメッセージを使っていたと分かっているサービス
アララは、対象になった企業の名前を公表していません。ただ、次のサービスや団体は、アララメッセージを使っていたとして、利用者に注意を呼びかけたり、報道されたりしています。
| Payどん(鹿児島銀行など) | 鹿児島県内の4つの金融機関が共同で運営する、約22万人が登録するキャッシュレス決済サービス。利用者と加盟店のメールアドレスと、決済した日時・店舗・金額が漏れた可能性があると報じられています。メール通知と新規登録を止め、鹿児島市のプレミアム付きポイントの販売も延期されました。決済そのものは、別のシステムのため影響はないとされています |
|---|---|
| 沖縄県の事業「島まーる」 | メルマガ会員のメールアドレス2,560件が漏れた可能性。名前などは含まれないとしています |
| 土木学会 | 会員へのメール配信に使用。学会のアドレスが含まれるかを調査中としています |
| ココヘリ | 山岳遭難の捜索サービス。顧客のアドレスが含まれるかは分かっていないとしています |
これは一部で、対象は最大約380社です。今後、ほかの企業からもお知らせが出てくると考えられます。
アララメッセージの情報漏洩で漏れた情報
アララの発表では、影響を次の3つに分けています。同じメールアドレスが重複している可能性があるため、件数は合計していません。
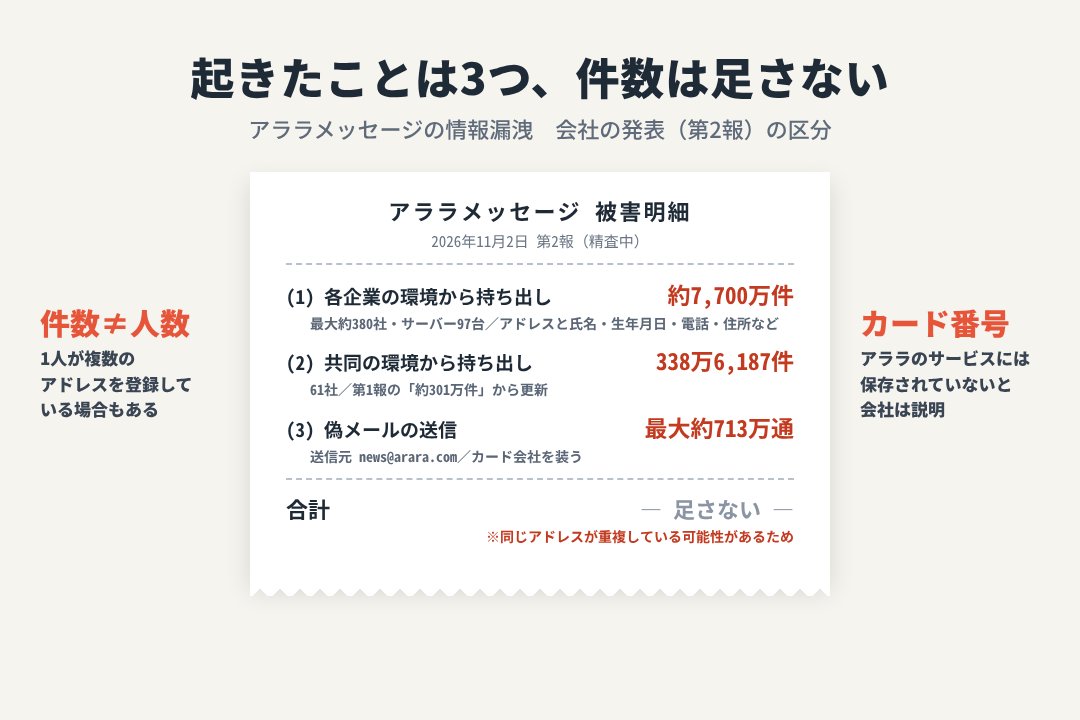
| (1)各企業の環境からの持ち出し | サーバー97台、最大約380社。メールアドレス約7,700万件(精査中)。企業が登録した氏名、性別、生年月日、電話番号、会員番号、住所など(項目は企業によって違う)と、配信の宛先などの記録 |
|---|---|
| (2)共同で使う環境からの持ち出し(第1報の分) | 61社。メールアドレス3,386,187件(第1報の約301万件から更新)。このうち5社分は、氏名や会社名などを含む顧客データ最大41万1,827件 |
| (3)偽メールの送信 | 最大約713万通。送信先は、第三者が外から持ち込んだメールアドレス。この送信によって、メールアドレス以外の情報が漏れたことは確認されていない |
なお、約7,700万件はメールアドレスの数で、1人が複数のアドレスを登録している場合もあるため、人数を表すものではないと会社は説明しています。件数は精査中で、今後変わる可能性があります。
漏れていないとされるもの
- クレジットカード番号(アララのサービスでは保存していないと説明)
このほか、企業が配信に使う認証の情報(APIキーなど)や、企業の担当者の情報への影響も調べられています。
アララメッセージの情報漏洩、自分が対象かの確かめ方
アララメッセージは、企業が契約して使うサービスです。個人が自分で対象かどうかを確かめる方法は用意されていません。
メルマガを受け取っているお店やサービスからの連絡を待つ
アララは、契約しているすべての企業に、対象かどうかと漏れた情報の内容を個別に連絡するとしています。対象になった企業は、自社の会員に向けてお知らせを出すことになります。
メルマガやお知らせメールを受け取っているお店やサービスの公式サイトのお知らせを確かめてみてください。すでに、自社の会員の情報が含まれるかを調べている、とお知らせを出している団体や企業もあります。
確かめるときは、メールのリンクを使わない
「あなたの情報が流出しました。こちらから確認してください」といったメールが届いても、そのリンクは開かないでください。お知らせは、ブックマークや検索から開いた公式サイトで確かめましょう。
偽メールが届いた=情報が漏れた、ではない
カード会社を装った偽メールの送信先は、第三者が外から持ち込んだメールアドレスです。この偽メールが届いたからといって、アララから自分の情報が漏れたとは限りません。逆に、届いていなくても対象になっていることはあります。
news@arara.comから届いた偽メールの見分け方
10月28日から30日にかけて、アララメッセージが悪用され、クレジットカード会社を装った偽のメールが送られました。
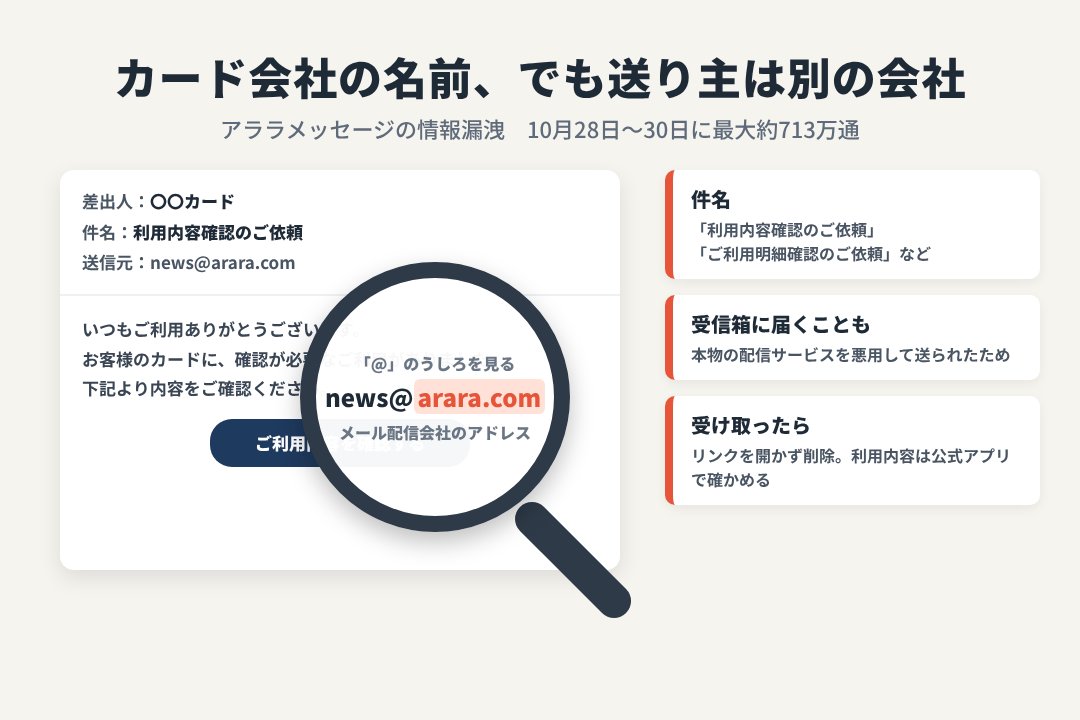
| 送信元 | news@arara.com |
|---|---|
| 件名 | 「利用内容確認のご依頼」「ご利用明細確認のご依頼」など |
| 期間 | 2026年10月28日〜30日 |
| 通数 | 最大約713万通 |
カード会社の名前なのに、送信元が別の会社
カード会社を名乗っているのに、送信元のアドレスは「arara.com」というメール配信会社のものです。カード会社からの大事な連絡が、まったく別の会社のアドレスから届くことはありません。差出人の名前だけでなく、「@」のうしろを必ず見てください。
本物の配信サービスから送られている
今回のメールは、偽のサーバーではなく、本物のメール配信サービスを乗っ取って送られたものです。そのため、迷惑メールフォルダーに入らず、受信箱に届いていることもあります。「受信箱に届いたから大丈夫」とは考えないでください。
受け取った場合は
本文のリンクは開かず、そのまま削除してください。カードの利用内容が気になる場合は、カード会社の公式アプリや、ブックマークから開いた公式サイトで確かめましょう。
これから届くおそれがある詐欺
今回は、メールアドレスだけでなく、企業によっては氏名・生年月日・電話番号・住所まで持ち出されています。これらを使った詐欺は、メールに限りません。
登録しているお店やサービスを装うメール・SMS
漏れた情報には、どの企業の会員かが分かる記録も含まれます。実際に会員になっているお店やサービスの名前と、自分のフルネームが書かれたメールやSMSが届くと、本物と見分けるのが難しくなります。
Payどんの利用者は「実際の買い物」を使った偽メールに注意
Payどんでは、決済した日時・店舗・金額が漏れた可能性があります。「〇月〇日の〇〇店でのお支払いについて確認が必要です」のように、本当にした買い物の内容が書かれた偽のメールが届くおそれがあります。中身が合っていても、リンクは開かず、Payどんのアプリや鹿児島銀行などの公式サイトで確かめてください。
「お詫び」「補償」をかたる連絡
「情報流出のお詫びとして、ポイントを差し上げます」「補償金を受け取るために、口座を登録してください」といった連絡にも注意してください。アララは、パスワードやクレジットカード情報などの入力をお願いするメールを送ることはないとしています。
電話や郵便物にも注意
電話番号や住所が含まれる企業もあるため、電話や郵便物で連絡してくる詐欺も考えられます。会社も、アララや契約企業をかたるメール、SMS、電話、郵便物に注意するよう呼びかけています。
アララメッセージの情報漏洩でやること
- メルマガを受け取っているお店やサービスの公式サイトで、お知らせが出ていないか確かめる
- 「news@arara.com」から届いたメールは、リンクを開かずに削除する
- カードの利用内容は、メールのリンクではなく、公式アプリや公式サイトで確かめる
- 名前や会員になっているサービス名を言い当てられても、それだけで本物と判断しない
- 使っていないメルマガは、この機会に公式サイトから登録を解除しておく
カード情報を入力してしまった場合は?
- 偽のページにカード番号を入力した場合は、すぐにカード会社に連絡して、カードを止めてもらう
- カードの利用明細を確かめ、身に覚えのない請求がないか確認する
- IDやパスワードを入力した場合は、本物のサイトからすぐに変更する。同じパスワードをほかのサービスでも使っている場合は、そちらも変更する
まとめ
- 企業のメルマガを配信するアララメッセージが不正アクセスを受け、メールアドレス約7,700万件のほか、企業によっては氏名・生年月日・電話番号・住所も持ち出された
- 名前を知らなくても、登録しているお店やサービスが使っていれば対象になりうる。確かめるのは、そのお店やサービスの公式サイトのお知らせ
- Payどんの利用者は、実際の買い物の日時・店舗・金額が書かれた偽メールにも注意する
- 「news@arara.com」から届いた「利用内容確認のご依頼」などのメールは偽物。リンクを開かずに削除する
- 今後は、会員になっているサービス名や自分の名前を使った詐欺が、メール・SMS・電話・郵便で届くおそれがある
相談・問い合わせ先
- アララの公式発表:第2報(2026年11月2日)、第1報(2026年10月29日)
- 自分の情報が含まれるかどうか:メルマガを受け取っているお店やサービスの、公式サイトの問い合わせ窓口に確かめてください(アララが案内している窓口は、契約企業向けのものです)。
- 警察相談専用電話「#9110」:詐欺かどうか不安なとき、被害に遭ったかもしれないときに相談できます。
- 消費者ホットライン「188」:最寄りの消費生活センターを案内してもらえます。
- フィッシング対策協議会:迷惑メールフォルダーに入らずに届いたフィッシングメールは、リンクをクリックせずに info@antiphishing.jp へ転送して報告できます。
参考
- TBS NEWS DIG(2026年11月2日)
- 共同通信(2026年11月2日)
- アスキー
- MBC南日本放送(Payどん、2026年10月29日)
- KKB鹿児島放送(Payどん、2026年10月29日)
- 土木学会のお知らせ
- ココヘリのお知らせ
- 沖縄県(離島とのつながり促進事業「島まーる」のお知らせ)
24時間LINEで無料相談