「7NOWから情報漏洩のSMSが届いたけれど、本物なのか」「最近注文した商品や店舗名を知っている連絡なら信用してよいのか」と不安になっている方もいるでしょう。
セブン‐イレブン・ジャパンは2026年11月3日、デリバリーサービス「7NOW」の配達委託先であるCBcloudの「ピックゴー」が不正アクセスを受け、7NOW利用者の情報の一部が第三者に取得されたと発表しました。
取得が確認された情報は、氏名(カナ)16万4,180件をはじめ、一部では住所、電話番号、郵便番号、注文日、注文店舗名、注文商品名などを含みます。一方、クレジットカード情報、ID・パスワードは漏洩していないと発表されています。
この記事では、公式発表で確認できた事実、自分が対象かを確かめる方法、注文情報を使った偽の配送・返金連絡に備える方法を整理します。
この記事のポイント
- 7NOW利用者の氏名(カナ)16万4,180件などが第三者に取得された
- 一部では住所、電話番号、郵便番号、注文日、店舗名、商品名も含まれる
- クレジットカード情報、ID・パスワードは含まれないと公式発表
- 対象者には、登録電話番号宛てにSMSで順次連絡される
- 11月3日時点で二次被害は未確認。注文情報を知る偽の配送・返金連絡に注意
24時間LINEで無料相談
7NOWの情報漏洩で何が起きたのか
不正アクセスを受けたのは、セブン‐イレブンのシステムそのものではなく、7NOWの一部配達業務を請け負うCBcloudの配送プラットフォーム「ピックゴー」です。CBcloudの調査で、7NOWの配達案件に含まれる利用者情報の一部が取得されたことが分かりました。
| 日付 | 出来事 |
|---|---|
| 11月1日 | CBcloudが「ピックゴー」への第三者による不正アクセスを確認 |
| 11月3日 | 7NOWの利用者情報の一部が取得されたことが判明し、セブン‐イレブン・ジャパンが公表 |
CBcloudは、不正アクセス元からの通信遮断、不正利用されたアカウントの停止、悪用された不具合の修正を行いました。対策の一環として一部機能と日本国外からのアクセスを制限していますが、7NOWは通常どおり稼働しています。
また、セブン‐イレブン側の認証情報や連携設定の流出・書き換えは確認されていません。攻撃者や詳しい侵入経路、対象となった注文期間は、11月3日の公式発表では確認できません。
漏洩した情報と、含まれない情報
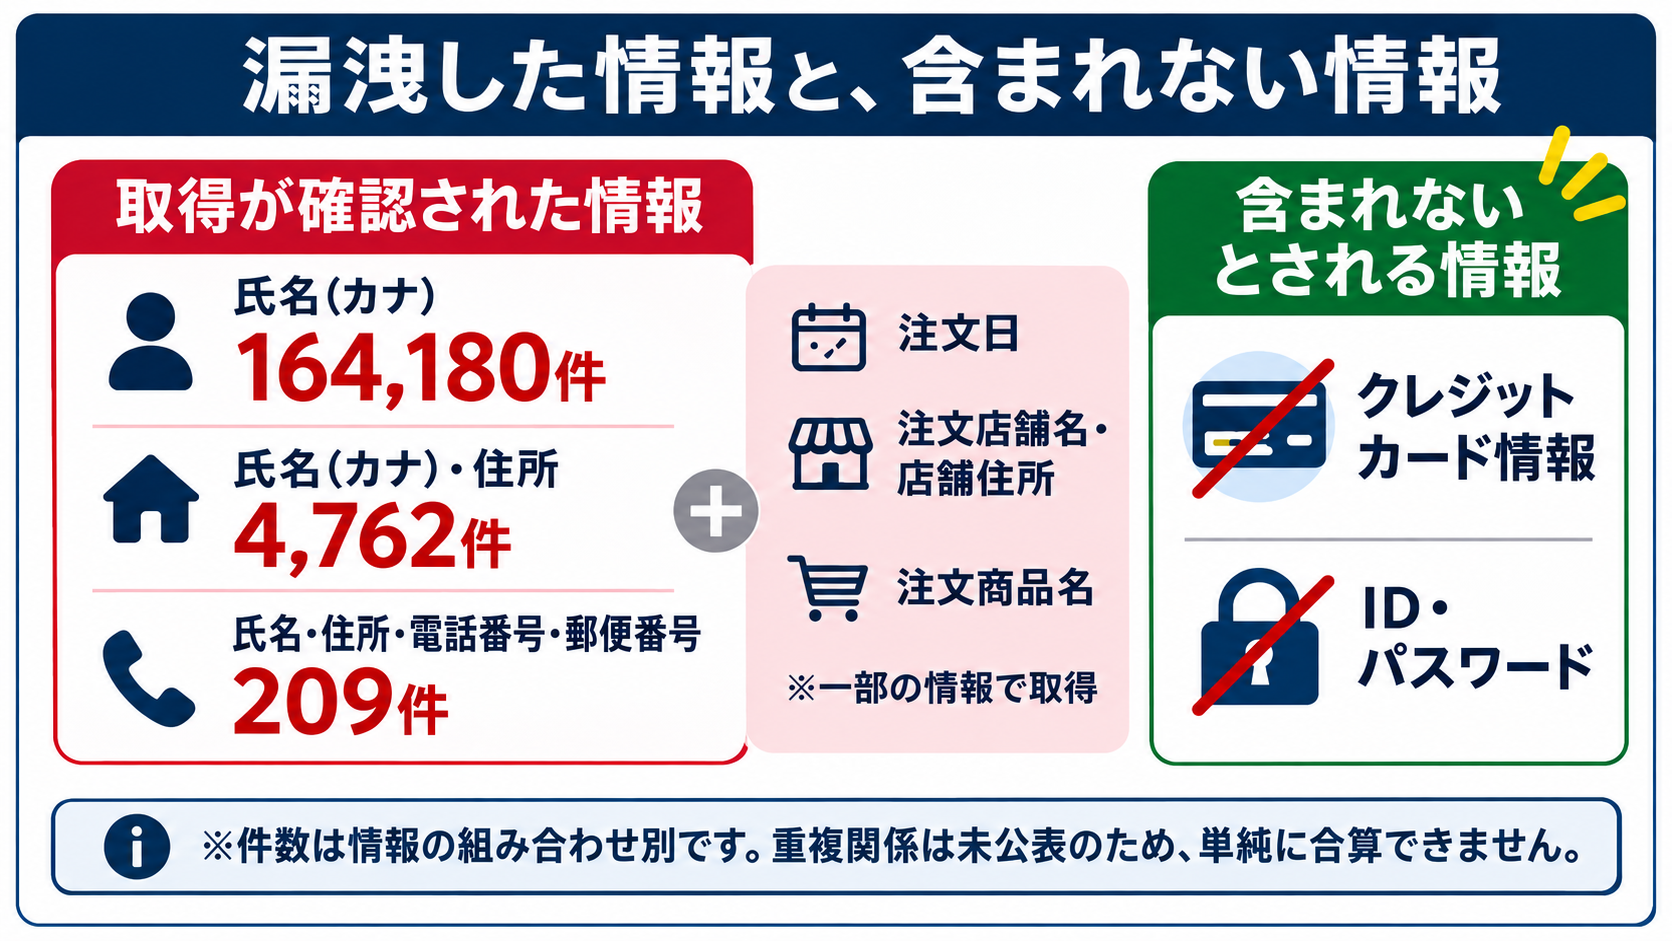
公式発表では、取得された情報を次の3つの組み合わせに分けています。
- 氏名(カナ):164,180件
- 氏名(カナ)、住所:4,762件
- 氏名(カナ)、住所、電話番号、郵便番号:209件
さらに一部では、注文日、注文店舗名、店舗住所、注文商品名も取得されています。実際の注文内容を知る相手から連絡が来ても、それだけで公式とは判断できない点に注意が必要です。
※3つの件数は、公式発表に記載された情報項目の組み合わせ別の内訳です。重複関係や対象人数の合計は公表されていないため、この記事では単純に合算していません。
含まれないと確認された情報
- クレジットカード情報
- ID・パスワード
今回の発表だけを理由に、カード停止やパスワード変更を一律に急ぐよう公式から案内されているわけではありません。ただし、偽サイトにカード情報やパスワードを入力してしまった場合は、正規サービスでの変更やカード会社への連絡が必要です。
自分が対象か確認する方法
対象となるのは、7NOWを利用し、委託先の配達案件に情報が含まれていた方です。セブン‐イレブン・ジャパンは、対象者の登録電話番号宛てにSMSで順次連絡するとしています。
SMSの送信元表示や、氏名・住所・注文内容を知っていることだけで本物と判断しないでください。届いたメッセージのリンクをそのまま開くのではなく、検索やブックマークからセブン‐イレブンの公式サイトを自分で開き、重要なお知らせの内容と照合しましょう。
SMSが届かない場合
公式発表には、対象者全員への連絡完了日や、SMSの送信元名は記載されていません。心配な場合は、SMSに書かれた番号ではなく、公式発表に掲載された7NOWお問い合わせ窓口へ自分から確認してください。
確認済みの被害と、想定されるリスク
11月3日時点で確認されていないこと
セブン‐イレブン・ジャパンは、11月3日時点で本件を原因とする不正利用の被害は確認されていないとしています。したがって、漏洩した情報がすでに詐欺に使われたと断定することはできません。
これから注意したいこと
氏名や住所だけでなく、注文日、店舗名、商品名まで知られていると、「配達先の確認」「注文の取り消し」「返金手続き」といった連絡が本物らしく見えます。ここから紹介するのは、公式に確認された二次被害ではなく、漏洩項目から想定される便乗詐欺の例です。
漏れた注文情報を使う偽連絡に注意
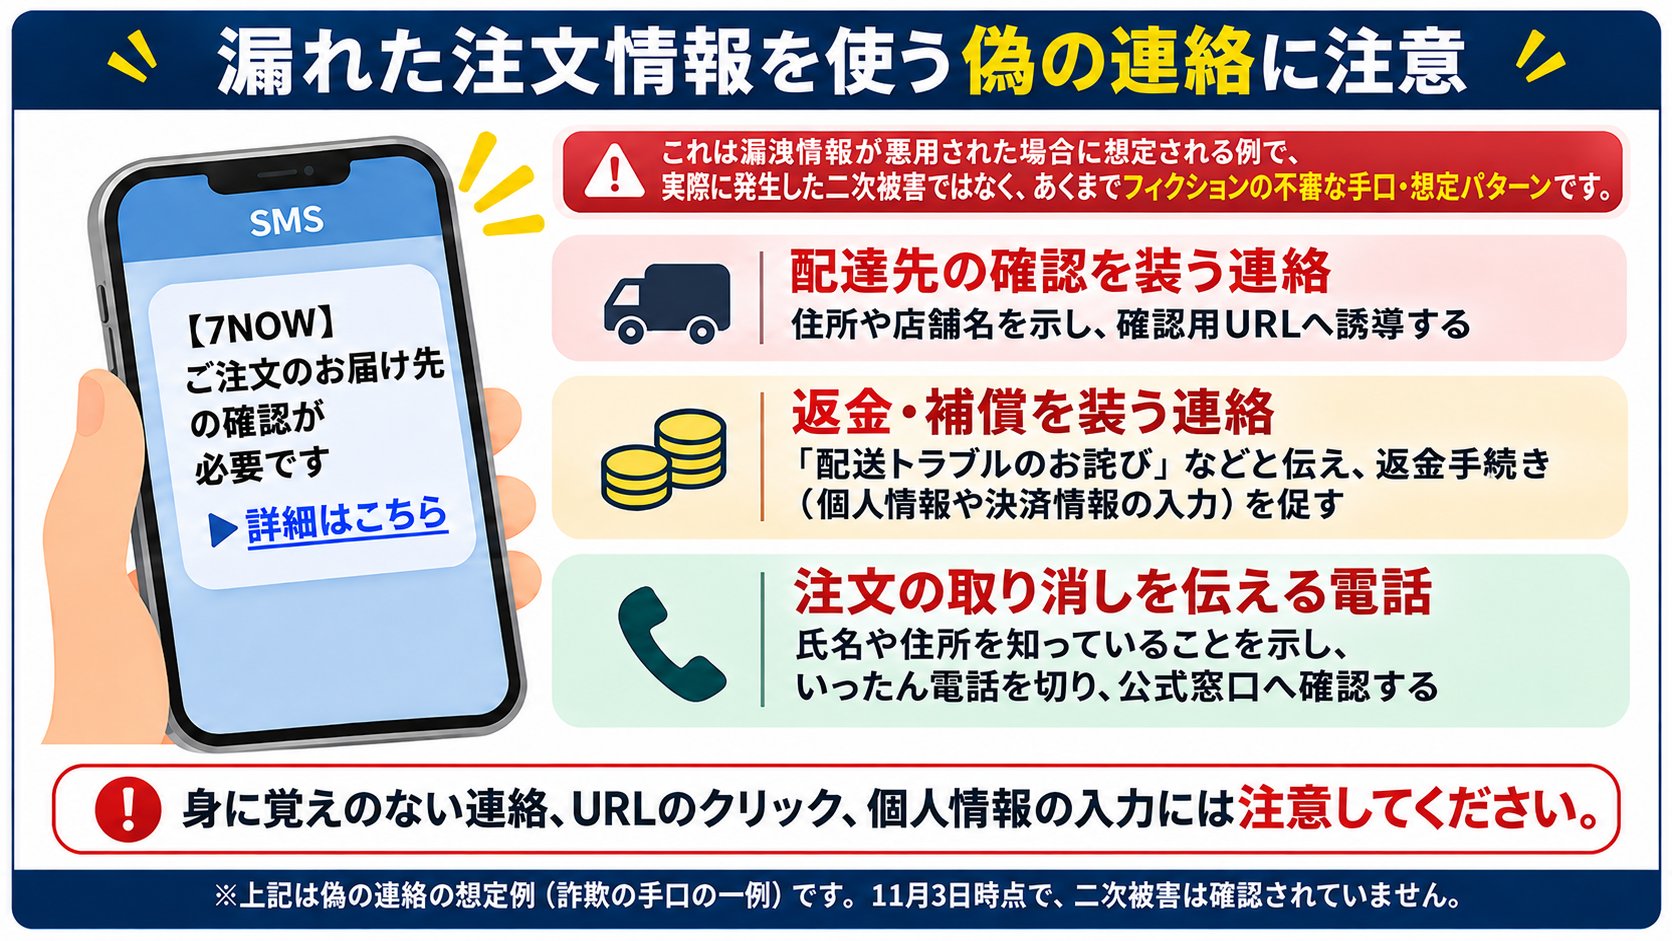
※画像右側の3例は、漏洩した情報から想定される便乗詐欺です。2026年11月3日時点で、本件を原因とする不正利用被害は公式には確認されていません。
「配達先を確認してください」という偽SMS
住所の一部や注文店舗名を示したうえで、確認用URLを開かせる連絡が考えられます。入力先が本物に見えても、メールやSMSのリンクからパスワードやカード情報を入力しないでください。
「返金・補償」を装う連絡
注文商品名や注文日を示し、「配送トラブルのお詫び」「返金の受け取り」などと急がせる手口が考えられます。カード番号、口座番号、暗証番号、SMS認証コードを求められたら、その場で手続きを止めましょう。
「注文を取り消します」という電話
氏名や電話番号、住所を知っている相手からの電話でも、本人確認ができたことにはなりません。いったん電話を切り、公式サイトに掲載された窓口へかけ直してください。
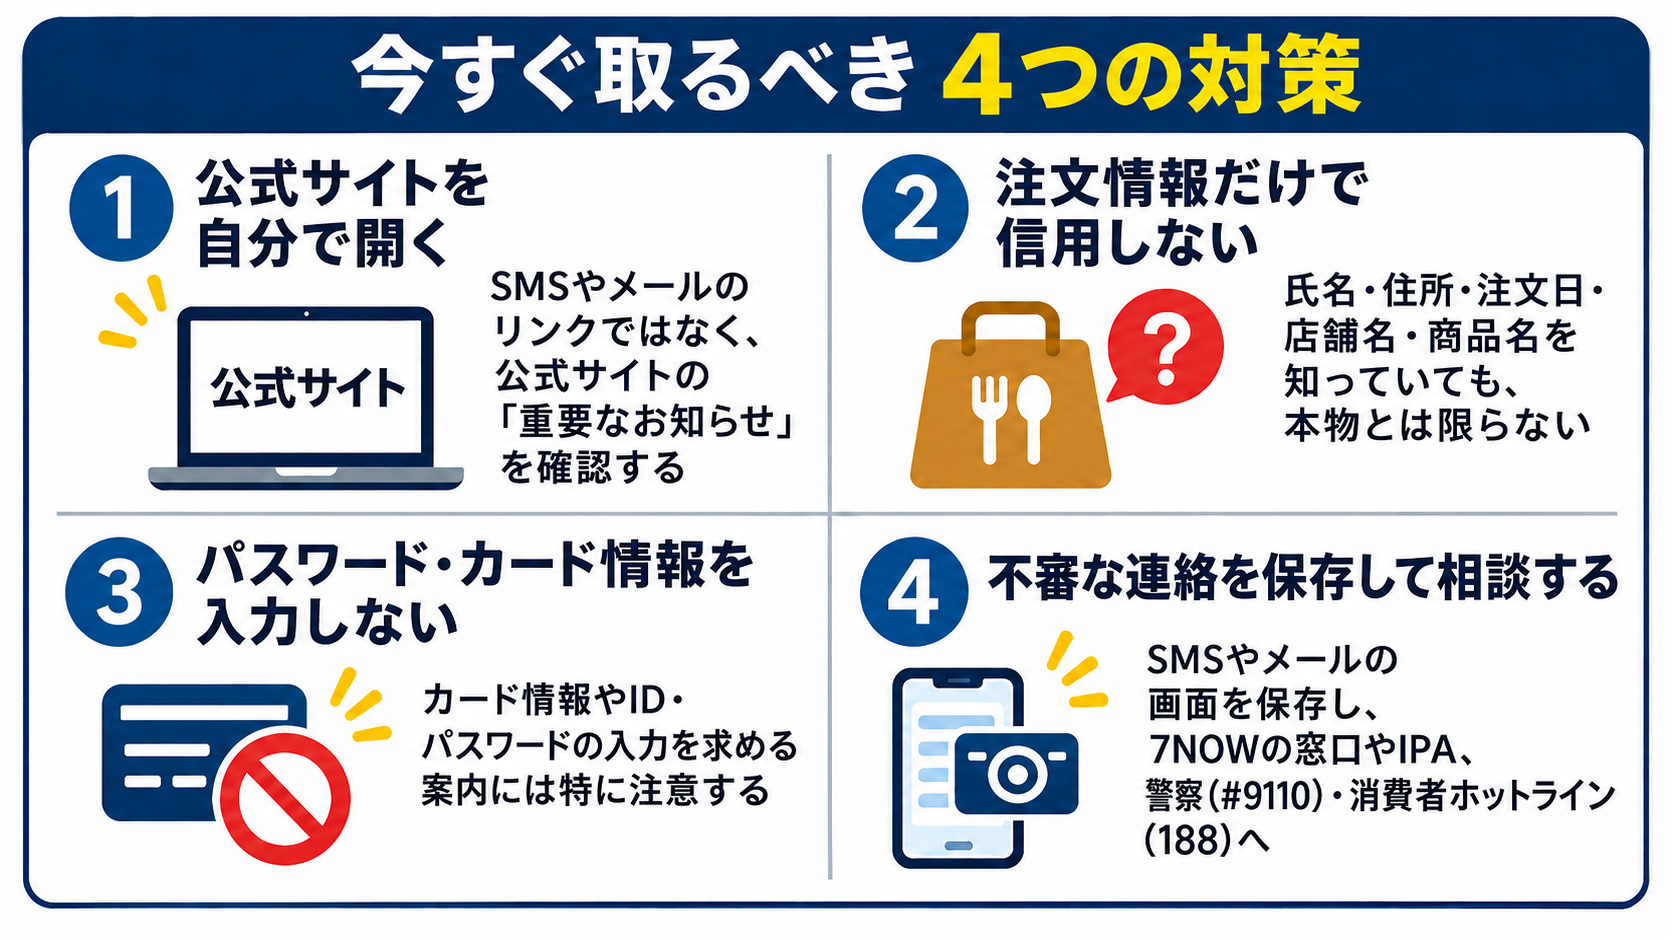
今すぐ取るべき4つの対策
1. 公式サイトを自分で開く
SMSやメールのリンクではなく、検索やブックマークからセブン‐イレブンの公式サイトを開きます。「重要なお知らせ」に同じ案内があるか確認してください。
2. 注文情報だけで信用しない
氏名、住所、注文日、店舗名、商品名を言い当てられても、それだけで本物とは限りません。相手の案内に従う前に、公式窓口へ別経路で確認します。
3. パスワード・カード情報を入力しない
今回、クレジットカード情報、ID・パスワードは漏洩していないと発表されています。これらの入力を求める配送確認や返金ページには特に注意してください。
4. 不審な連絡を保存して相談する
不審なSMSやメールは、リンクを開かず、送信元、受信日時、本文、URLが分かるスクリーンショットを保存します。7NOWの公式窓口や、IPAの情報セキュリティ安心相談窓口へ相談できます。
入力・支払いをしてしまったら
パスワードは正規サイトから変更し、同じものを使い回しているサービスも別のパスワードにします。カード情報はカード会社、金銭被害は警察相談専用電話「#9110」や消費者ホットライン「188」へ早めに相談してください。
公式の問い合わせ先と相談先
- セブン‐イレブン・ジャパンの本件公式発表
- 7NOWお問い合わせ窓口: 0120-711-099(9:00~21:00)
- IPA 情報セキュリティ安心相談窓口(03-5978-7509、平日10:00~17:00)
- 警察相談専用電話「#9110」
- 消費者ホットライン「188」
まとめ
7NOWの一部配達業務を担う「ピックゴー」への不正アクセスにより、氏名(カナ)16万4,180件などが第三者に取得されました。一部には住所、電話番号、郵便番号、注文日、店舗名、商品名も含まれます。
クレジットカード情報、ID・パスワードは含まれず、11月3日時点で二次被害も確認されていません。ただし、実際の注文情報を知る相手からの連絡でも信用せず、リンクではなく公式サイトを自分で開いて確認してください。
参考資料
- 株式会社セブン‐イレブン・ジャパン「当社デリバリーサービス『7NOW』の委託先への不正アクセスに伴う、お客様情報の漏えいについてのお知らせとお詫び」(2026年11月3日)
- CBcloud株式会社「『ピックゴー』への不正アクセス及び個人情報流出の可能性について(第1報)」(2026年11月2日)
- IPA「不正アクセスによる個人情報漏えい等の被害にあわれた方の相談受付強化について」(2026年11月2日)
24時間LINEで無料相談